

如何将 GitHub 连接到 Shopify Flow
每当仓库或组织中发生任何事件(例如推送、发布、问题、拉取请求或工作流程运行)时,GitHub 都会发送一个 Webhook。Workflow Webhooks 会将该调用转换为 Shopify Flow 触发器,从而使您的商店能够对此做出响应:为客户添加标签、添加订单备注、发送内部邮件、更新元字段 - - 凡是 Shopify Flow 能做到的,它都能实现。
本指南详细介绍了整个流程 - - GitHub 发送请求,Workflow Webhooks 接收并验证,Shopify Flow 执行操作 - - 每个请求都会验证 GitHub 的 HMAC 签名,因此除了 GitHub 之外,没有任何其他来源能够启动您的工作流程。
你可以制作什么
- 当发布更新产品数据的版本时,请通过电子邮件通知您的商品团队。
- 每次发布时,将当前构建版本或主题版本写入商店元字段中。
- 当计划的工作流程运行失败时,使用您已用于处理其他事件的同一Shopify Flow向工作人员发出警报。
典型的需发送事件包括:push、release(发布)、issues(打开、关闭)、workflow_run(完成)。
开始之前
- Workflow Webhooks 已安装在您的 Shopify 商店中。
- Shopify Flow 已安装,该应用可从Shopify应用商店免费下载。
- 一个具有创建 Webhook 权限的 GitHub 账户。
步骤 1 - 在 Workflow Webhooks 上创建 Webhook
- 打开 Workflow Webhooks -> Webhook -> 创建 Webhook,并为其命名一个在 Shopify Flow 中易于识别的名称,例如
GitHub events。 - 在**“身份验证**”下,选择 HMAC。
- 在**“签名提供商**”下,选择 GitHub。该应用会自动为您填写标头、算法、已签名负载和重放窗口 - - 无需进行其他配置。
- 暂时将“密钥”字段留空,然后点击“保存”。复制页面上显示的 Webhook URL。
有关其他身份验证模式,请参阅 身份验证;有关如何选择哪些字段会传输到 Shopify Flow,请参阅 负载映射和流变量。
步骤 2 - 在 GitHub 中添加端点
在仓库(或组织)中,打开**“设置”→“Webhook”→“添加 Webhook**”,将该 URL 粘贴到“负载 URL”字段中,将内容类型设置为 application/json,并填写**“密钥**”。
如何查找您的 GitHub 签名密钥
您在 GitHub Webhook 中设置的密钥(设置 -> Webhook -> 密钥)。
GitHub 关于 Webhook 签名的官方文档 提供了您账户的具体说明和截图。
将该密钥粘贴到 Workflow Webhooks 中的 Webhook“Secret”字段中,然后保存。从那时起,每次 GitHub 推送在到达 Shopify Flow 之前都会经过验证。
此处检查的内容
| 什么 | 值 |
|---|---|
| 签名页眉 | X-Hub-Signature-256 |
| 签名的位置 | 前缀sha256=之后的标头值 |
| 签署了什么 | {body} |
| 签名 | HMAC-SHA256,十六进制编码 |
| 时间戳 | 此发件人未使用该功能 |
| 回放保护 | 无 - - 该发件人未对时间戳进行签名,因此所有有效的签名均保持有效 |
| 秘密 | 作为纯文本使用。请完全按照发件人显示的格式粘贴 |
在已签名的负载中,{body} 就是原始请求正文,字节对字节完全一致。
如果请求未通过上述任何一项检查,则该请求将被以401状态拒绝,并记录在历史与故障排除中,且永远不会启动工作流程。
步骤 3 - 构建Shopify Flow工作流程
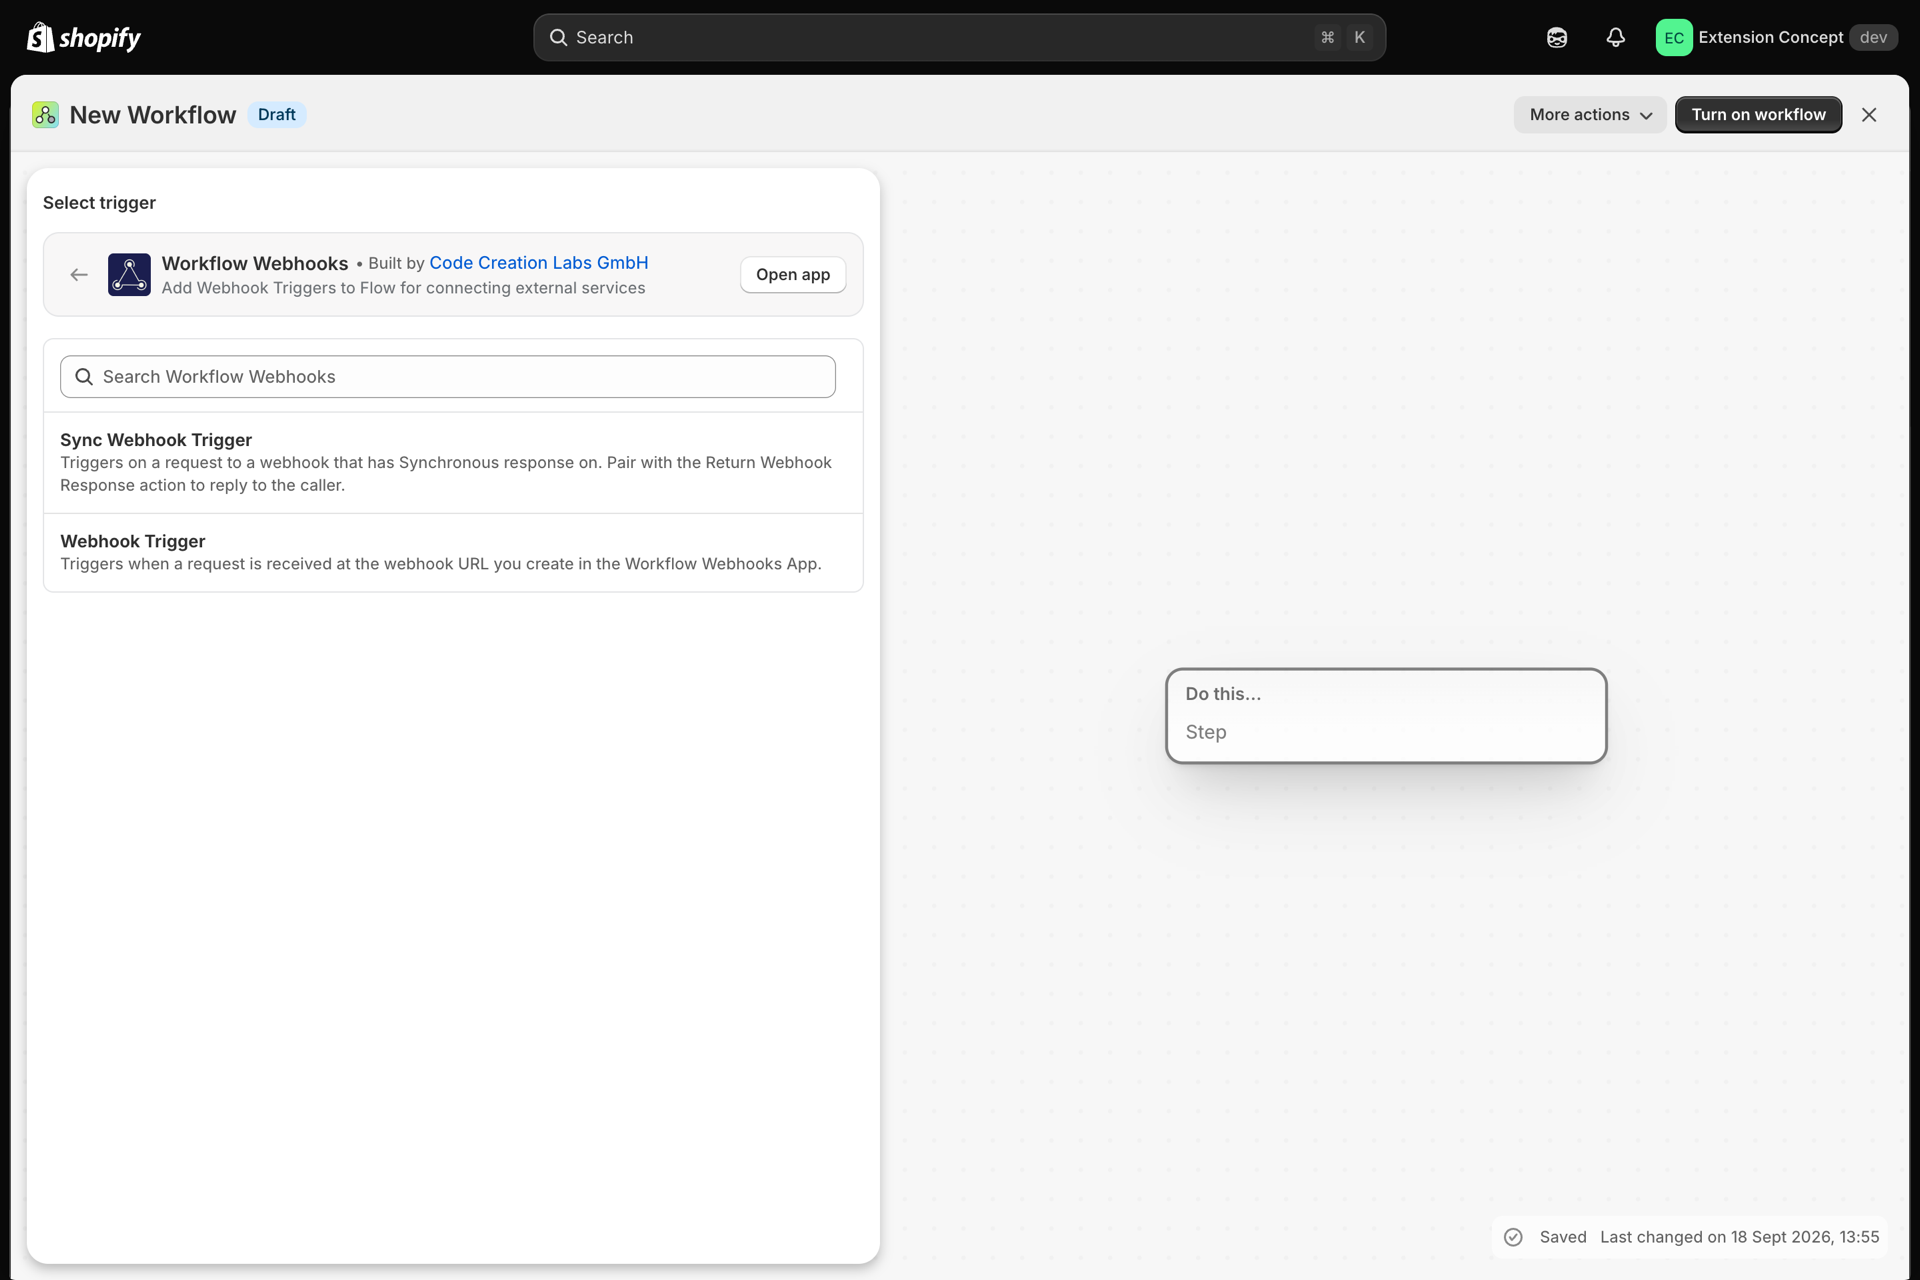
- 在 Shopify Flow 中,创建一个工作流程,并选择“Workflow Webhooks”触发器。
- 点击**“记录事件**”,然后从 GitHub 发送一个测试事件(或使用 Workflow Webhooks 中的**“发送测试”功能**),以便 Shopify Flow 学习您的数据结构。
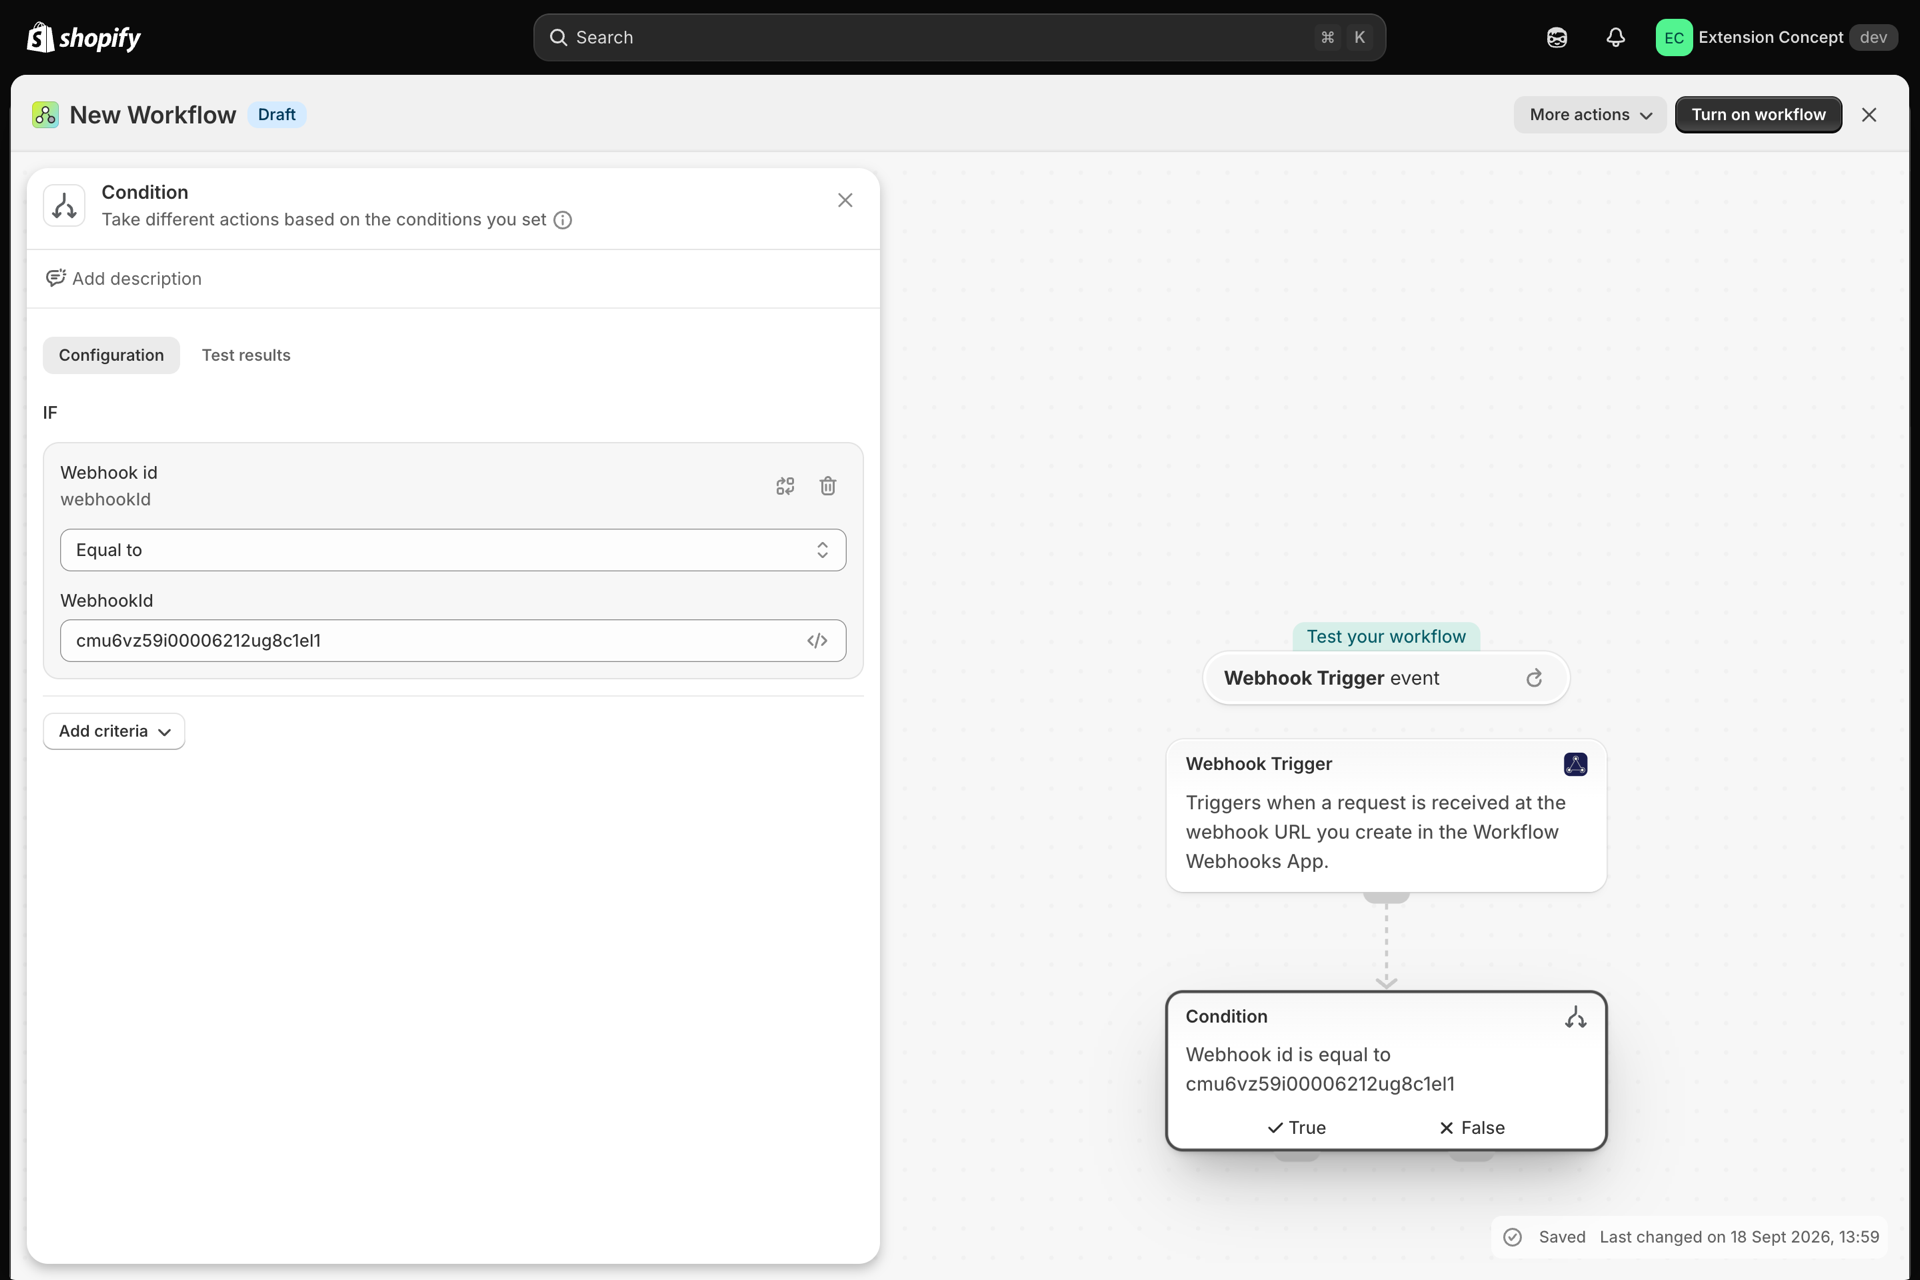
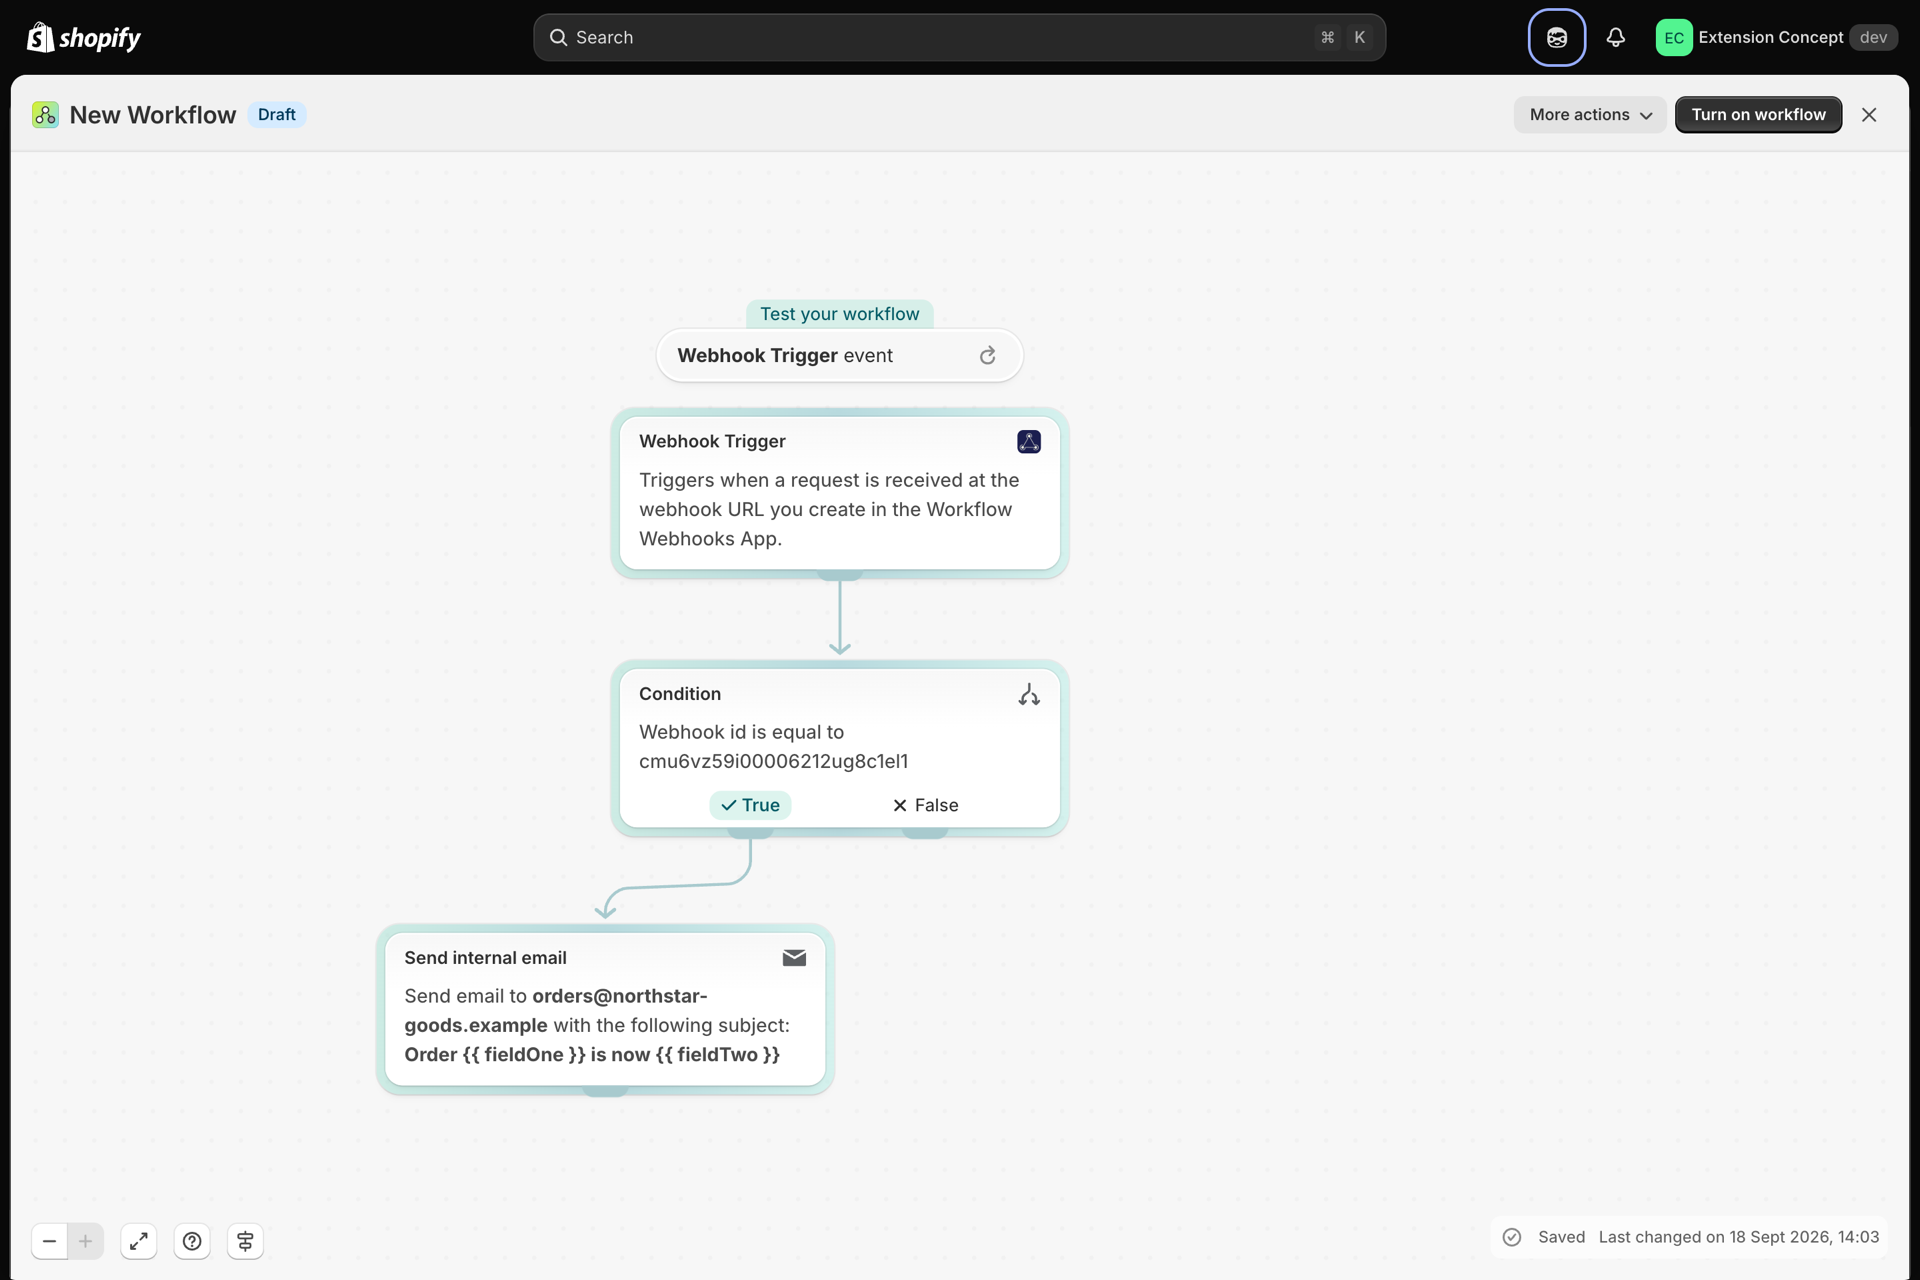
- 您拥有的每个 Webhook 都会触发同一个 Shopify Flow 触发器,因此请在 Webhook ID 上添加第一个条件,以确保此工作流程仅限于 GitHub。该 ID 显示在 Webhook 页面上。
- 添加操作 - - 标记客户、添加备注、发送内部邮件、更新元字段。
第 4 步 - - 进行端到端测试
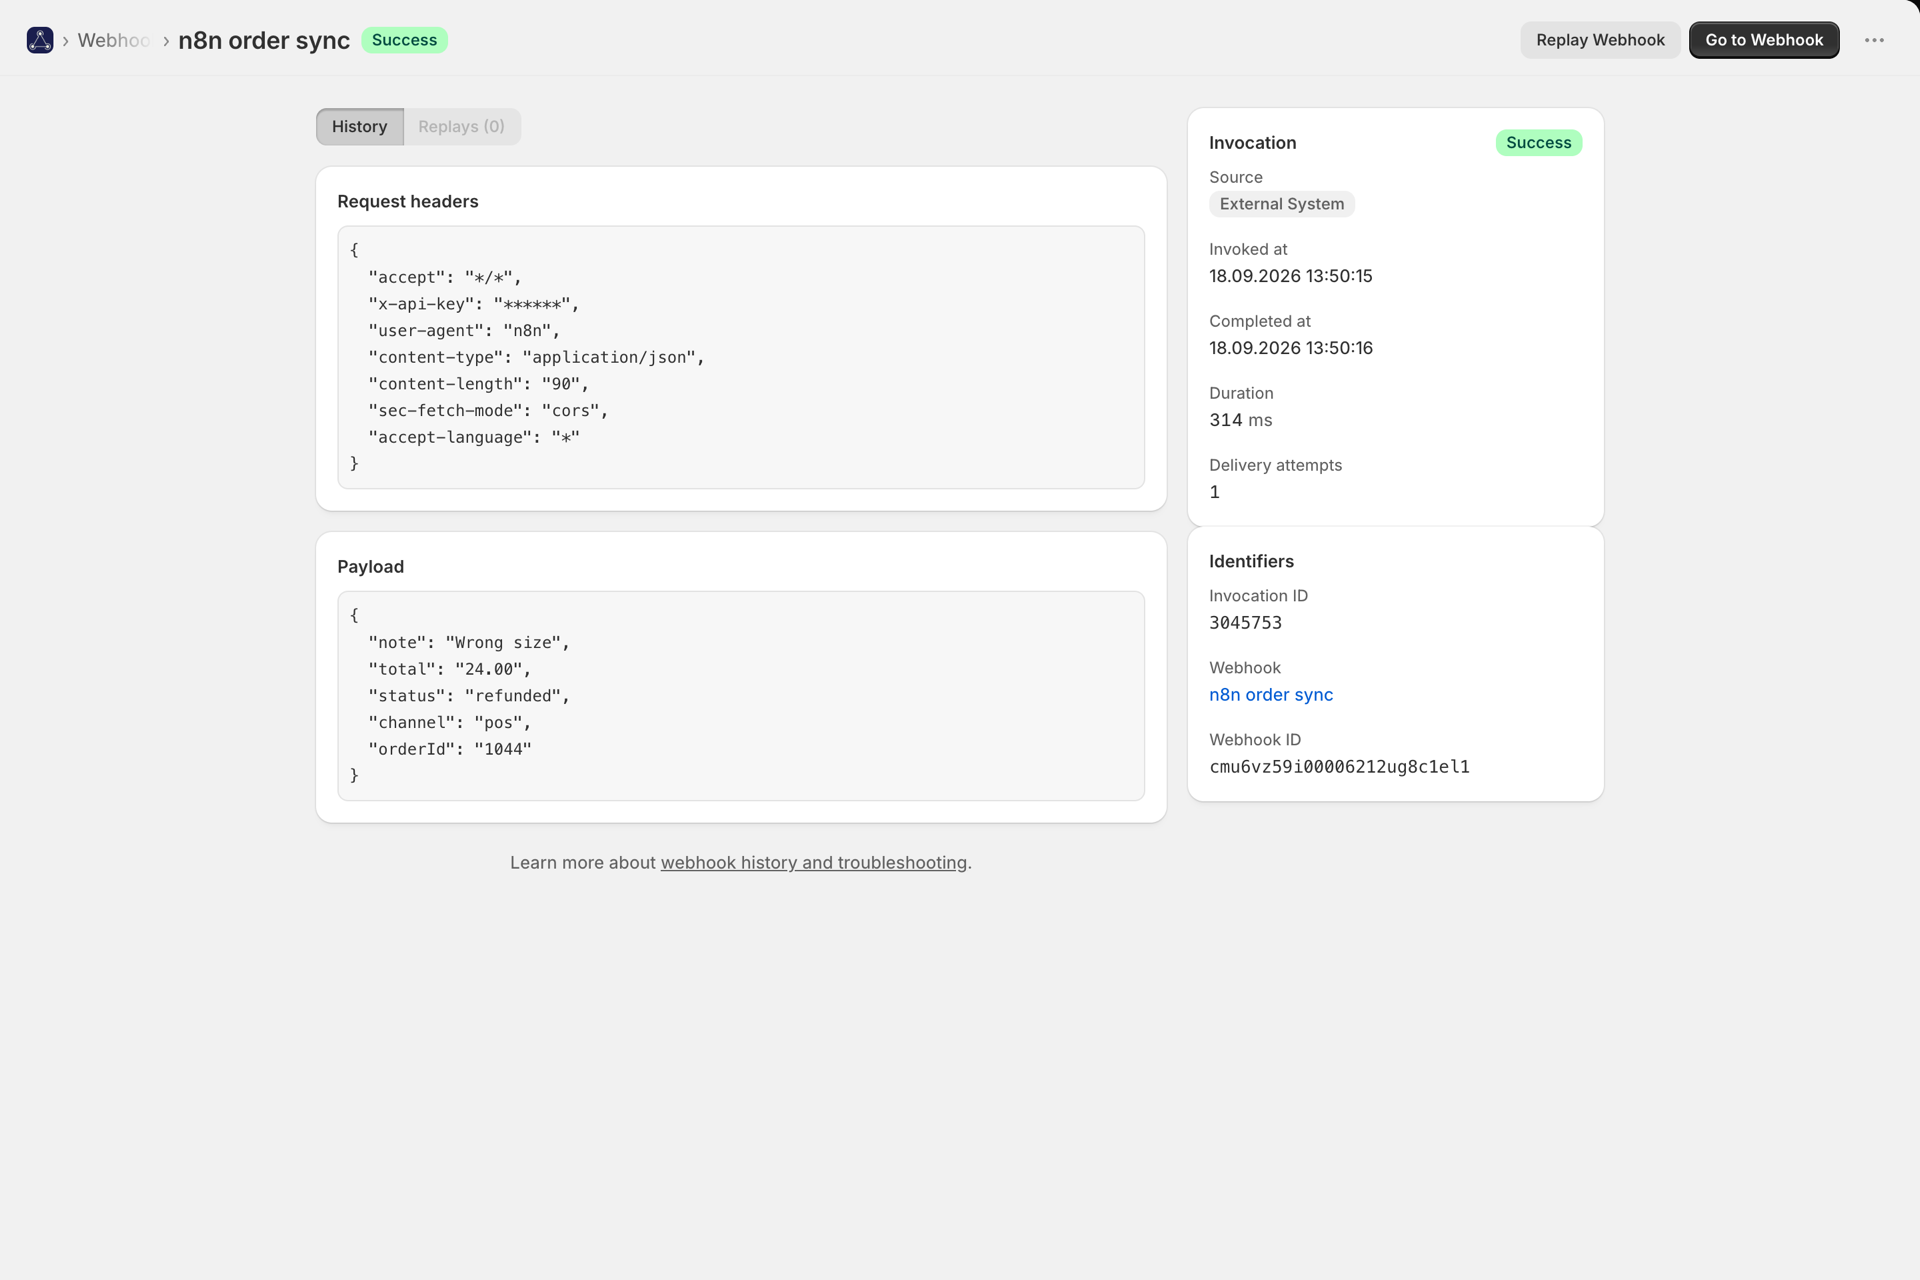
在 GitHub 中触发一个真实事件。在 Workflow Webhooks -> 历史记录 中,您应该能看到调用记录,状态显示为**“成功**”。如果签名有误,您会看到一条显示失败原因的记录;验证已签名的 Webhook 介绍了签名测试工具,该工具会精确显示是哪一步操作失败了。
签名不匹配▾
按以下顺序检查:密钥(最常见的原因是多余的空格,或使用了错误环境中的密钥)、发送方是否使用了其他端点的密钥,以及 GitHub 与应用程序之间是否存在会重写请求主体的内容。签名是基于原始字节的,因此会重新格式化 JSON 的代理服务器会导致签名失效。 Webhook 页面上的签名测试工具会显示被签名的确切文本内容。
每次请求都会返回 401 错误▾
请确认 Webhook 的身份验证已设置为 HMAC 且选择了 GitHub 提供商,密钥已填写,并且 GitHub 发送至该 URL 的请求内容与应用中显示的完全一致,包括末尾的代码。
“历史”中未显示任何内容▾
该请求从未送达。请在 GitHub 中重新检查 URL,并查看 GitHub 自身的交付日志以了解其收到的响应。如果出现 404,则表示 Webhook 错误或已被删除;如果出现 429,则表示您已超出套餐的调用限制 - - 请参阅 套餐与使用情况。
工作流程针对错误的事件运行▾
您商店中的每个 Webhook 都会触发同一个 Shopify Flow 触发器。请在工作流程的第一步中添加一个基于 Webhook ID 的条件,或者缩小从 GitHub 发送的事件范围。
相关
- 验证已签名的 Webhook - 我们核实的每家服务提供商,以及如何描述未核实的服务提供商。
- 负载映射和流变量 - 从负载中提取正确的字段并导入 Shopify Flow。
- 重复配送防护 - 当 GitHub 重试交付时会发生什么。
- 历史与故障排除 - 每个请求的日志,并支持回放。