

Comment connecter GitHub à Shopify Flow
GitHub envoie un Webhook chaque fois qu'un événement se produit dans un dépôt ou une organisation : un push, une publication, un ticket, une pull request ou l'exécution d'un Workflow. « Workflow Webhooks » transforme cet appel en un Déclencheur « **Shopify Flow **», afin que votre boutique puisse y réagir : marquer un client, ajouter une note de commande, envoyer un e-mail interne, mettre à jour un Métachamp… tout ce que permet Shopify Flow.
Ce guide décrit l'ensemble du processus : GitHub envoie les données, Workflow Webhooks les reçoit et les vérifie, puis Shopify Flow effectue l'action requise. La signature HMAC de GitHub est vérifiée à chaque requête, de sorte que seul GitHub puisse déclencher votre workflow.
Ce que vous pouvez construire
- Envoyez un e-mail à votre équipe de merchandising dès qu’une mise à jour modifiant les données produit est publiée.
- À chaque nouvelle version, veuillez indiquer la version actuelle de la build ou du thème dans un métachamp de la boutique.
- Avertissez le personnel lorsqu'une exécution planifiée d'un workflow échoue, en utilisant le même Shopify Flow que celui que vous utilisez déjà pour d'autres incidents.
Événements types à envoyer : push, release (publié), issues (ouvert, fermé), workflow_run (terminé).
Avant de commencer
- Workflow Webhooks installé sur votre boutique Shopify.
- Shopify Flow installée, disponible gratuitement sur l'App Store de Shopify.
- Un compte GitHub disposant des autorisations nécessaires pour créer des webhooks.
Étape 1 - Créez le webhook sur Workflow Webhooks
- Accédez à Workflow Webhooks -> Webhooks -> Créer un webhook et attribuez-lui un nom que vous pourrez reconnaître dans Shopify Flow, tel que
GitHub events. - Dans la section « Authentification », sélectionnez « HMAC ».
- Dans la section « Fournisseur de signature », sélectionnez GitHub. L'application remplit automatiquement les champs « en-tête », « algorithme », « payload signé » et « fenêtre de relecture » ; vous n'avez rien d'autre à configurer.
- Pour l'instant, ne renseignez pas le champ « secret » et cliquez sur « Enregistrer ». Copiez l'URL du webhook affichée sur la page.
Consultez la page Authentification pour connaître les autres modes d'authentification, et la page Mappage de la charge utile et variables de flux pour savoir quels champs sont transmis à Shopify Flow.
Étape 2 - Ajouter le point de terminaison dans GitHub
Dans le dépôt (ou l'organisation), ouvrez Paramètres → Webhooks → Ajouter un webhook, collez l'URL dans le champ « URL de la charge utile », définissez le type de contenu sur application/json, puis renseignez le champ « Secret ».
Comment trouver votre clé secrète de signature GitHub
Le secret que vous avez défini pour le webhook GitHub (Paramètres -> Webhooks -> Secret).
La documentation de GitHub consacrée aux signatures de webhooks contient la formulation exacte et les captures d'écran correspondant à votre compte.
Collez ce secret dans le champ « Secret » du webhook sur Workflow Webhooks, puis enregistrez. À partir de ce moment-là, chaque livraison GitHub sera vérifiée avant d'atteindre Shopify Flow.
Ce que cette vérification permet de vérifier
| Quoi ? | Valeur |
|---|---|
| En-tête de signature | X-Hub-Signature-256 |
| Emplacement de la signature | La valeur de l'en-tête, après le préfixe sha256= |
| Ce qui est signé | {body} |
| Signature | HMAC-SHA256, codé en hexadécimal |
| Horodatage | Non utilisé par cet expéditeur |
| Protection contre la relecture | Aucune - cet expéditeur ne signe pas l'horodatage ; par conséquent, toute signature valide reste valable |
| Le secret | À utiliser sous forme de texte brut. Copiez-collez ce texte exactement tel qu’il apparaît chez l’expéditeur. |
Dans la payload signée, {body} correspond au corps brut de la requête, octet par octet.
Toute requête qui ne respecte pas l'une de ces conditions est rejetée avec le message 401, est enregistrée dans Historique et dépannage et ne déclenche jamais de workflow.
Étape 3 - Créer le workflow Shopify Flow
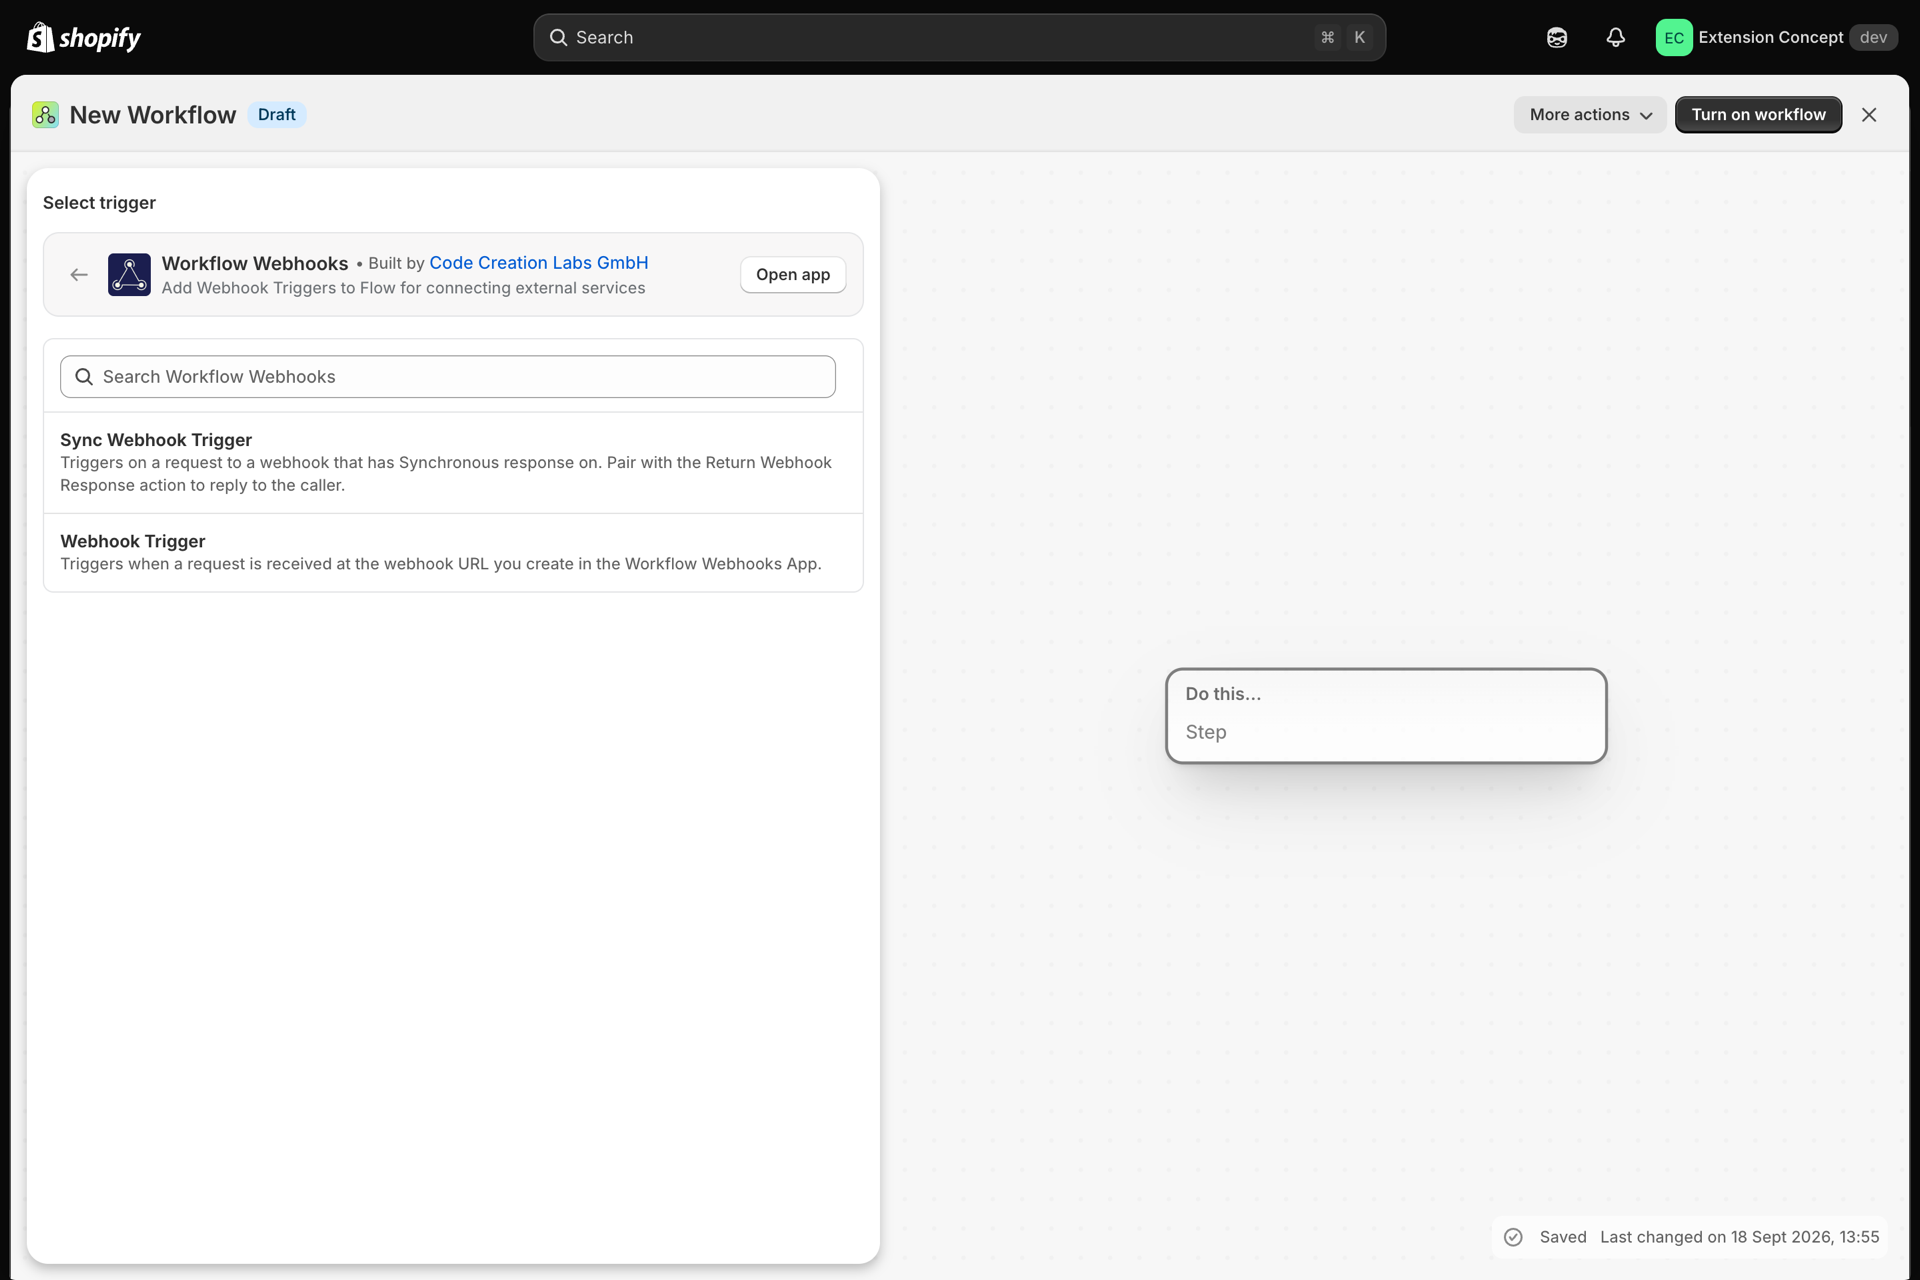
- Dans « Shopify Flow », créez un workflow et sélectionnez le déclencheur « Workflow Webhooks ».
- Cliquez sur « Enregistrer les événements », puis envoyez un événement test depuis GitHub (ou utilisez l'option « Envoyer un test » dans Workflow Webhooks) afin que Shopify Flow apprenne la structure de vos données.
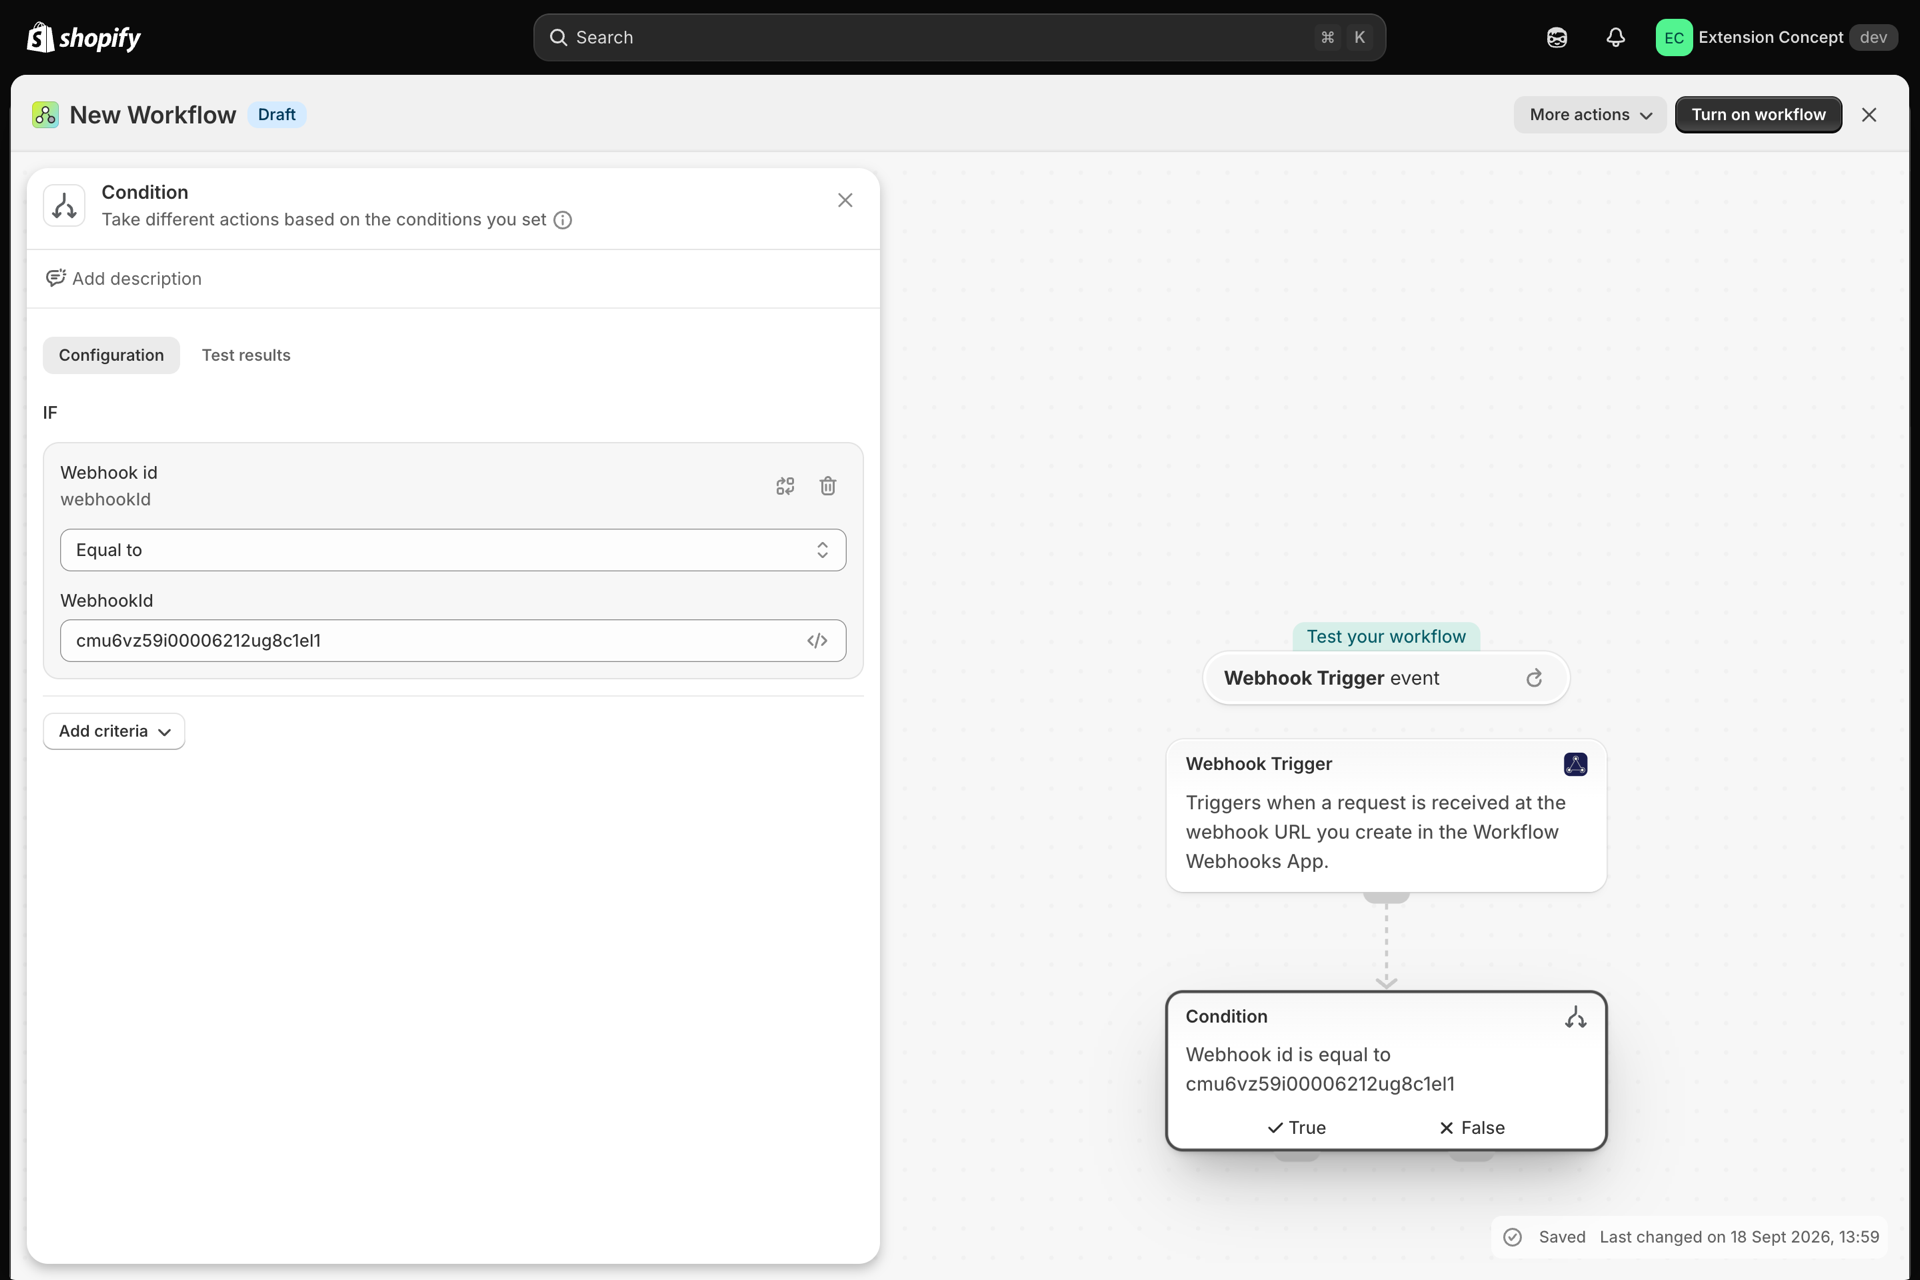
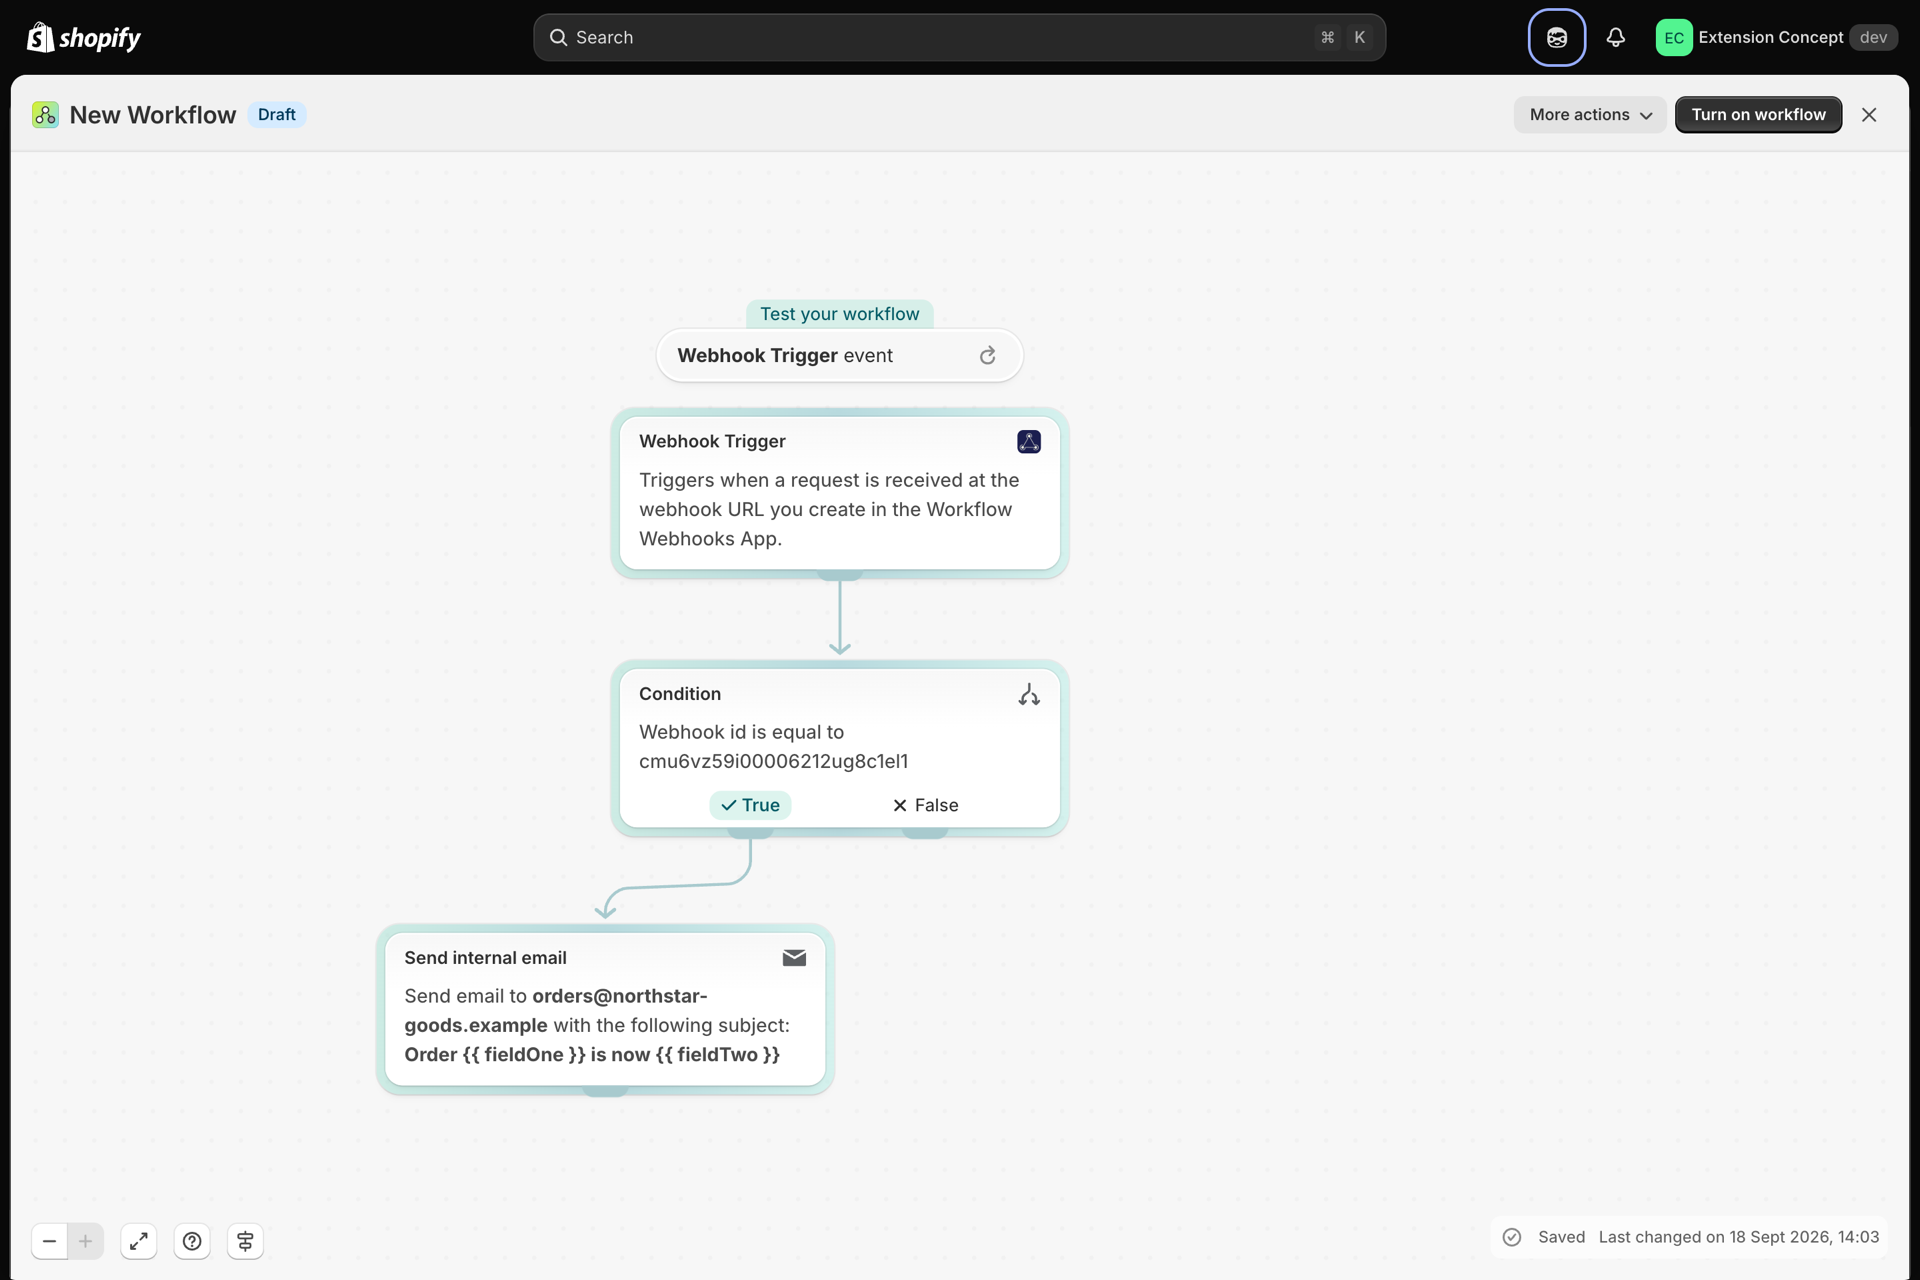
- Chaque webhook dont vous disposez déclenche le même déclencheur de Shopify Flow ; veuillez donc ajouter une première condition sur l'identifiant du webhook afin de limiter ce workflow à GitHub uniquement. L'identifiant est indiqué sur la page du webhook.
- Ajoutez vos actions : identifiez un client, ajoutez une note, envoyez un e-mail interne, mettez à jour un métachamp.
Étape 4 - Testez-le de bout en bout
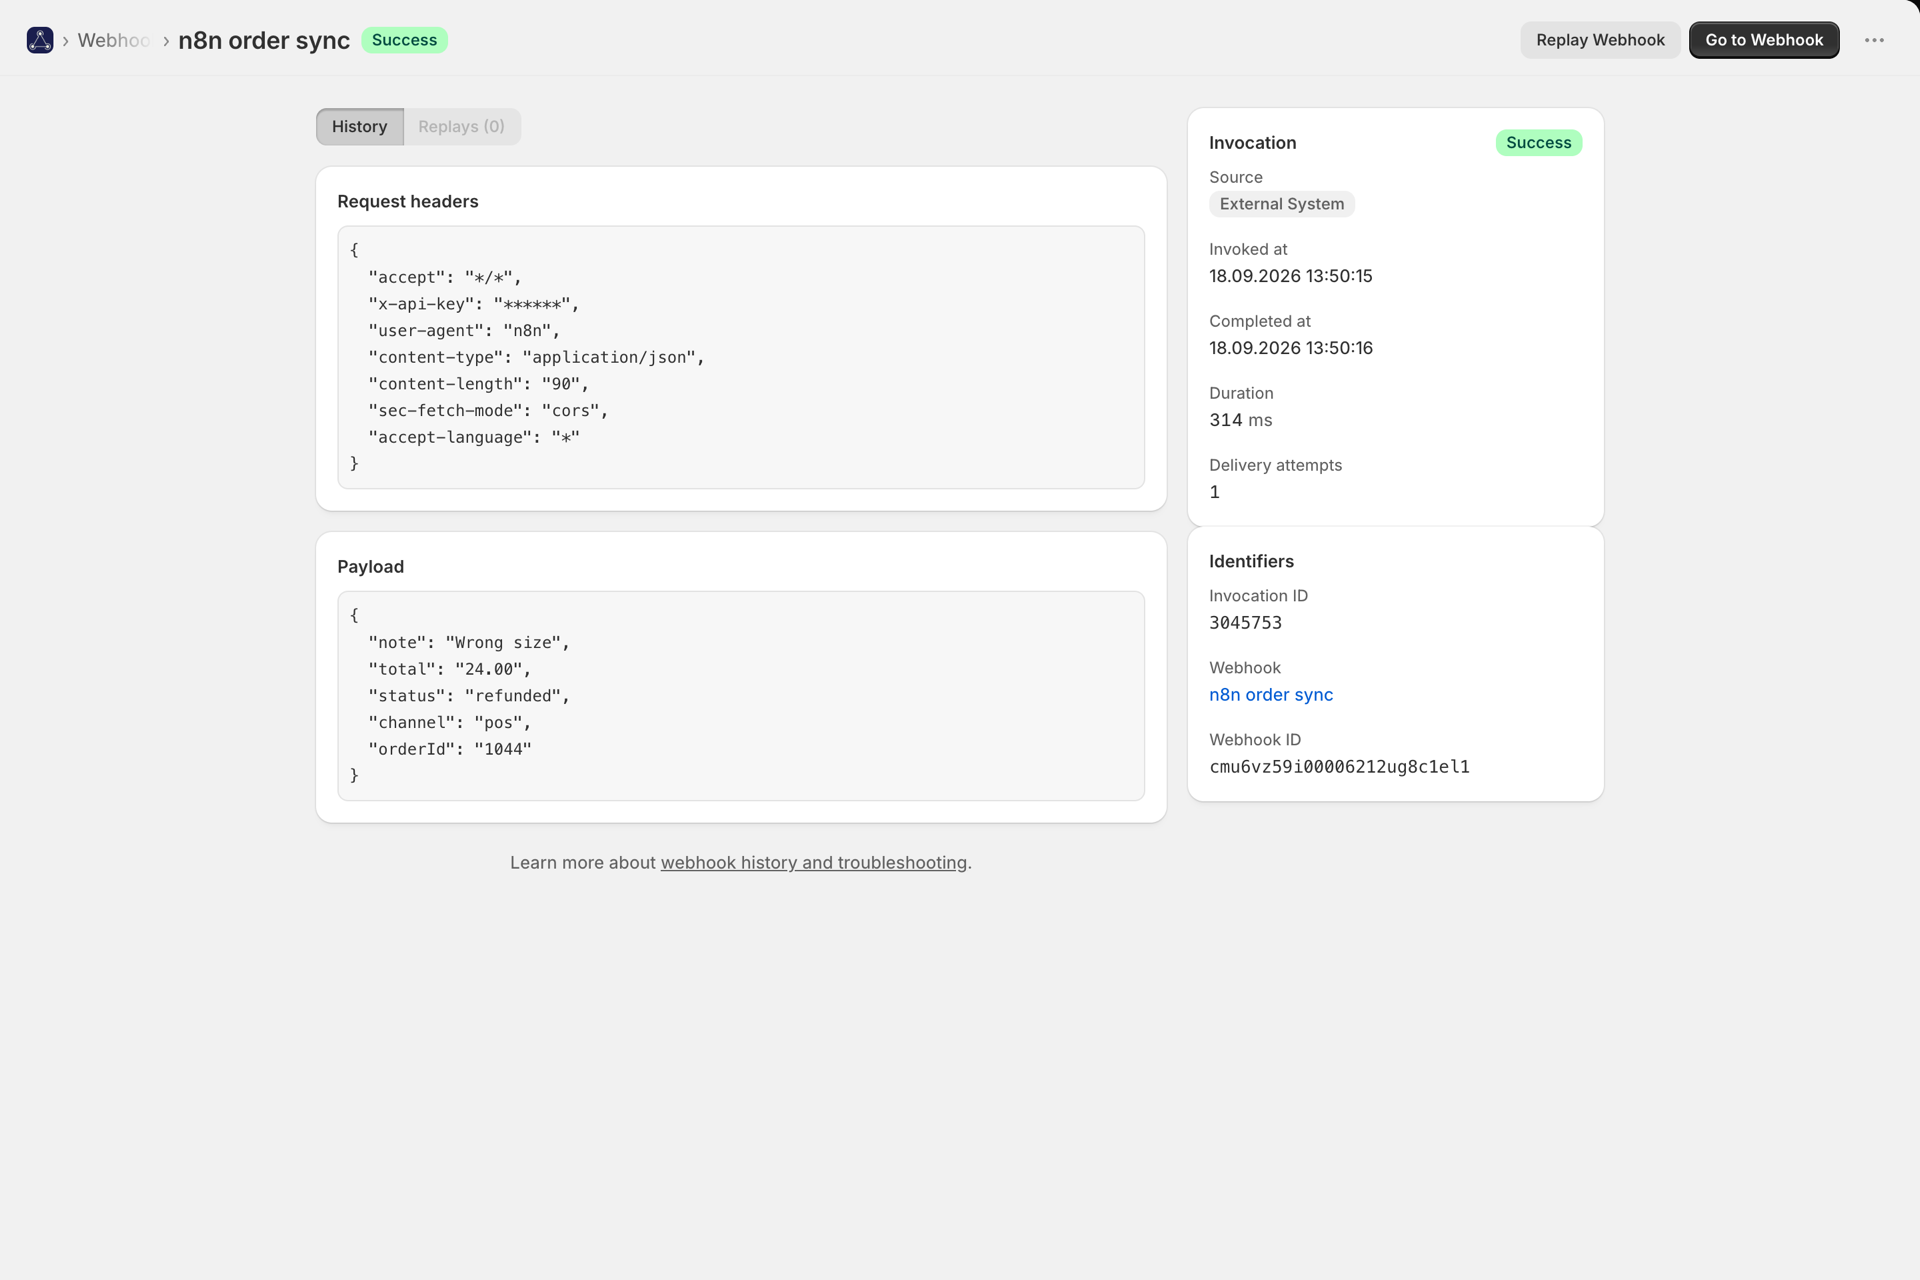
Déclenchez un événement réel sur GitHub. Dans « Workflow Webhooks » -> « History », vous devriez voir l'appel avec le statut « Success ». Si la signature était incorrecte, vous obtiendrez à la place une entrée indiquant un échec avec la raison correspondante ; la page Vérification des webhooks signés explique le fonctionnement de l'outil de vérification de signature, qui vous indique précisément quelle étape a échoué.
La signature ne correspond pas▾
Dans cette commande : le secret (cause la plus courante : un espace supplémentaire ou une clé provenant d'un environnement incorrect), le fait que l'expéditeur utilise le secret d'un autre point de terminaison, et le fait que quelque chose entre GitHub et l'application réécrive le corps de la requête. Les signatures portent sur les octets bruts ; par conséquent, un proxy qui reformate le JSON les invalide. Le testeur de signature disponible sur la page des webhooks affiche le texte exact qui a été signé.
Je reçois un code 401 à chaque requête▾
Vérifiez que l’authentification du webhook est configurée sur HMAC avec le fournisseur GitHub sélectionné, que le secret est renseigné et que GitHub envoie ses requêtes à l’URL exactement telle qu’elle s’affiche dans l’application, y compris le code à la fin.
Rien n'apparaît dans l'historique▾
La requête n'est jamais parvenue à destination. Vérifiez à nouveau l'URL sur GitHub et consultez le journal de transmission de GitHub pour connaître la réponse reçue. Un message 404 indique un webhook incorrect ou supprimé, tandis qu'un message 429 signifie que vous avez dépassé la limite d'appels de votre forfait - voir Forfaits et utilisation.
The workflow runs for inappropriate events▾
Chaque webhook de votre boutique déclenche le même déclencheur Shopify Flow. Ajoutez une condition basée sur l'identifiant du webhook comme première étape du workflow, ou affinez les événements que vous envoyez depuis GitHub.
Connexes
- Vérification des webhooks signés - chaque prestataire que nous vérifions, et comment décrire ceux que nous ne vérifions pas.
- Mappage de la charge utile et variables de flux - extraire les champs appropriés de la payload et les transférer dans Shopify Flow.
- Protection contre les livraisons en double - Que se passe-t-il lorsque GitHub effectue une nouvelle tentative de livraison ?
- Historique et dépannage - le journal de toutes les requêtes, avec possibilité de relecture.