

So verbinden Sie GitHub mit Shopify Flow
GitHub sendet einen Webhook, sobald in einem Repository oder einer Organisation etwas geschieht - ein Push, ein Release, ein Issue, ein Pull-Request oder die Ausführung eines Workflows. „Workflow Webhooks“ wandelt diesen Aufruf in einen „Shopify Flow“-Trigger um, sodass Ihr Shop darauf reagieren kann: einen Kunden taggen, eine Bestellnotiz hinzufügen, eine interne E-Mail versenden, ein Metafeld aktualisieren - alles, was Shopify Flow leisten kann.
Diese Anleitung legt den gesamten Ablauf fest - GitHub sendet, Workflow Webhooks empfängt und überprüft, Shopify Flow führt die Aktion aus -, wobei bei jeder Anfrage die HMAC-Signatur von GitHub überprüft wird, sodass ausschließlich GitHub Ihren Workflow starten kann.
Was Sie bauen können
- Bitte senden Sie Ihrem Merchandising-Team eine E-Mail, sobald ein Release veröffentlicht wird, der Änderungen an den Produktdaten mit sich bringt.
- Tragen Sie bei jeder Veröffentlichung die aktuelle Build- oder Theme-Version in ein Metafeld des Shops ein.
- Benachrichtigen Sie die Mitarbeiter, wenn die Ausführung eines geplanten Workflows fehlschlägt, und nutzen Sie dabei denselben Shopify Flow, den Sie bereits für andere Vorfälle verwenden.
Typische Ereignisse, die gesendet werden sollten: push, release (veröffentlicht), issues (geöffnet, geschlossen), workflow_run (abgeschlossen).
Bevor Sie beginnen
- Workflow Webhooks in Ihrem Shopify-Shop installiert.
- Shopify Flow installiert, die kostenlos im App Store unter Shopify erhältlich ist.
- Ein Konto auf GitHub mit der Berechtigung, Webhooks zu erstellen.
Schritt 1 - Erstellen Sie den Webhook unter Workflow Webhooks
- Öffnen Sie Workflow Webhooks -> Webhooks -> „Webhook erstellen“ und vergeben Sie einen Namen, den Sie in Shopify Flow wiedererkennen, beispielsweise
GitHub events. - Wählen Sie unter „Authentifizierung“ die Option „HMAC“ aus.
- Wählen Sie unter „Signaturanbieter“ die Option „GitHub“ aus. Die App füllt die Felder „Header“, „Algorithmus“, „signiertes Payload“ und „Replay-Fenster“ automatisch für Sie aus - es sind keine weiteren Konfigurationen erforderlich.
- Lassen Sie das Feld „Secret“ vorerst leer und klicken Sie auf „Speichern“. Kopieren Sie die auf der Seite angezeigte URL des Webhooks.
Informationen zu den anderen Authentifizierungsmodi finden Sie unter Authentifizierung, und unter Zuordnung der Payload-Daten und Flow-Variablen erfahren Sie, welche Felder an Shopify Flow übermittelt werden.
Schritt 2 - Fügen Sie den Endpunkt in GitHub hinzu
Öffnen Sie im Repository (oder in der Organisation) „Einstellungen“ → „Webhooks“ → „Webhook hinzufügen“, fügen Sie die URL als „Payload-URL“ ein, legen Sie den Inhaltstyp auf application/json fest und geben Sie den geheimen Schlüssel ein.
So finden Sie Ihr GitHub-Signaturgeheimnis
Das Geheimnis, das Sie im GitHub-Webhook festgelegt haben (Einstellungen -> Webhooks -> Geheimnis).
In der GitHub-eigenen Dokumentation zu Webhook-Signaturen unter finden Sie den genauen Wortlaut sowie Screenshots für Ihr Konto.
Fügen Sie diesen Schlüssel in das Feld „Secret“ des Webhooks unter Workflow Webhooks ein und speichern Sie die Einstellung. Ab diesem Zeitpunkt wird jede GitHub-Übermittlung überprüft, bevor sie Shopify Flow erreicht.
Was hier überprüft wird
| Was | Wert |
|---|---|
| Signaturzeile | X-Hub-Signature-256 |
| Wo sich die Unterschrift befindet | Der Wert des Headers nach dem Präfix sha256= |
| Was wurde unterzeichnet? | {body} |
| Unterschrift | HMAC-SHA256, hexadezimal kodiert |
| Zeitstempel | Wird von diesem Absender nicht verwendet |
| Wiedergabeschutz | Keine - dieser Absender signiert keinen Zeitstempel, daher bleibt jede gültige Signatur gültig |
| Das Geheimnis | Wird als Klartext verwendet. Fügen Sie den Text genau so ein, wie er vom Absender angegeben wird. |
In der signierten Payload entspricht {body} dem Rohtext des Anfrage-Hauptteils, Byte für Byte.
Eine Anfrage, die eine dieser Bedingungen nicht erfüllt, wird mit dem Fehler 401 abgelehnt, in Hintergrund und Fehlerbehebung protokolliert und löst niemals einen Workflow aus.
Schritt 3 - Erstellen Sie den Workflow Shopify Flow
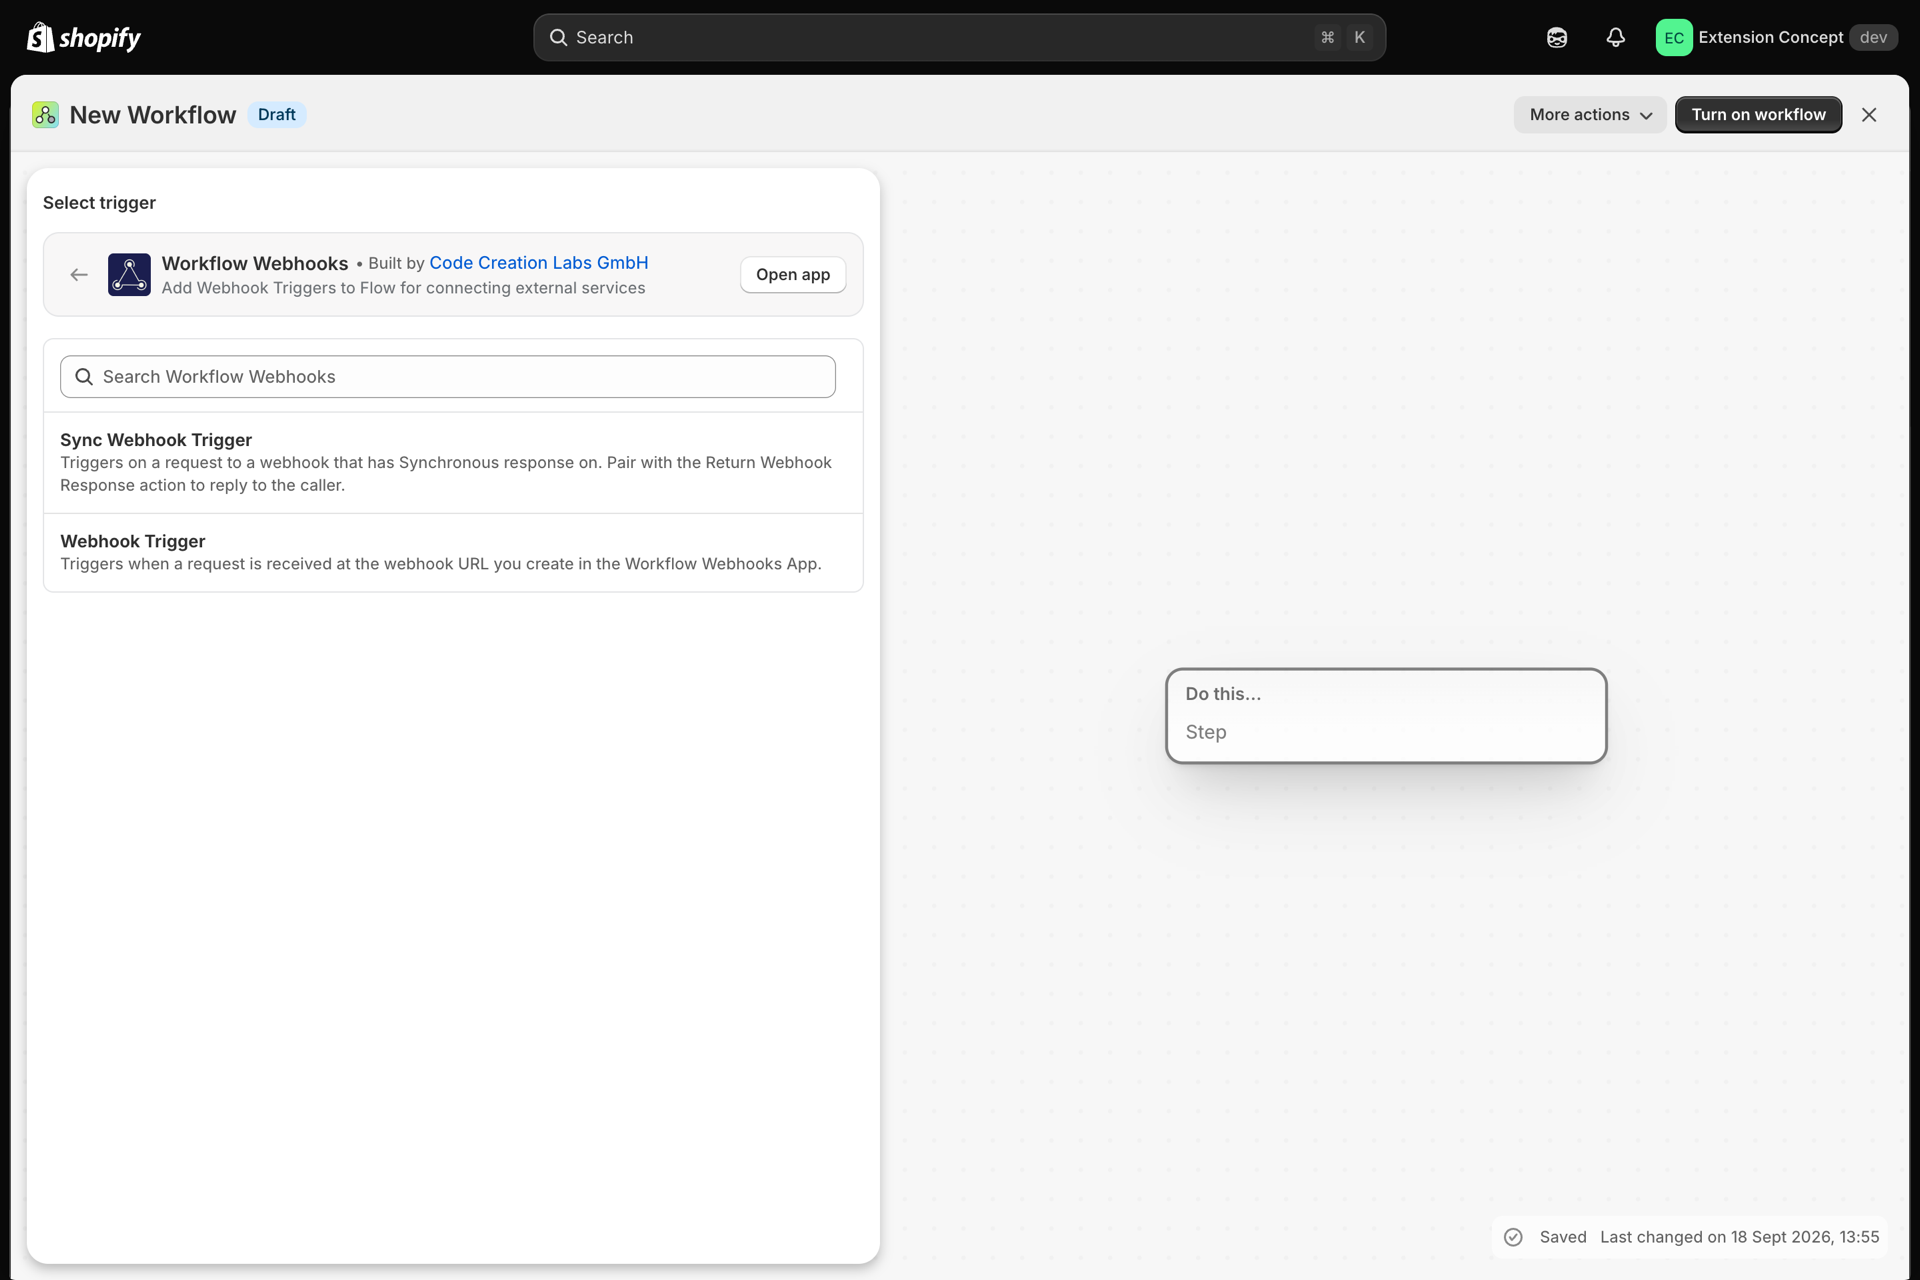
- Erstellen Sie in „Shopify Flow“ einen Workflow und wählen Sie den Trigger „Workflow Webhooks“ aus.
- Klicken Sie auf „Ereignisse aufzeichnen“ und senden Sie anschließend ein Testereignis von GitHub (oder verwenden Sie die Option „Test senden“ unter Workflow Webhooks, um Shopify Flow zu trainieren).
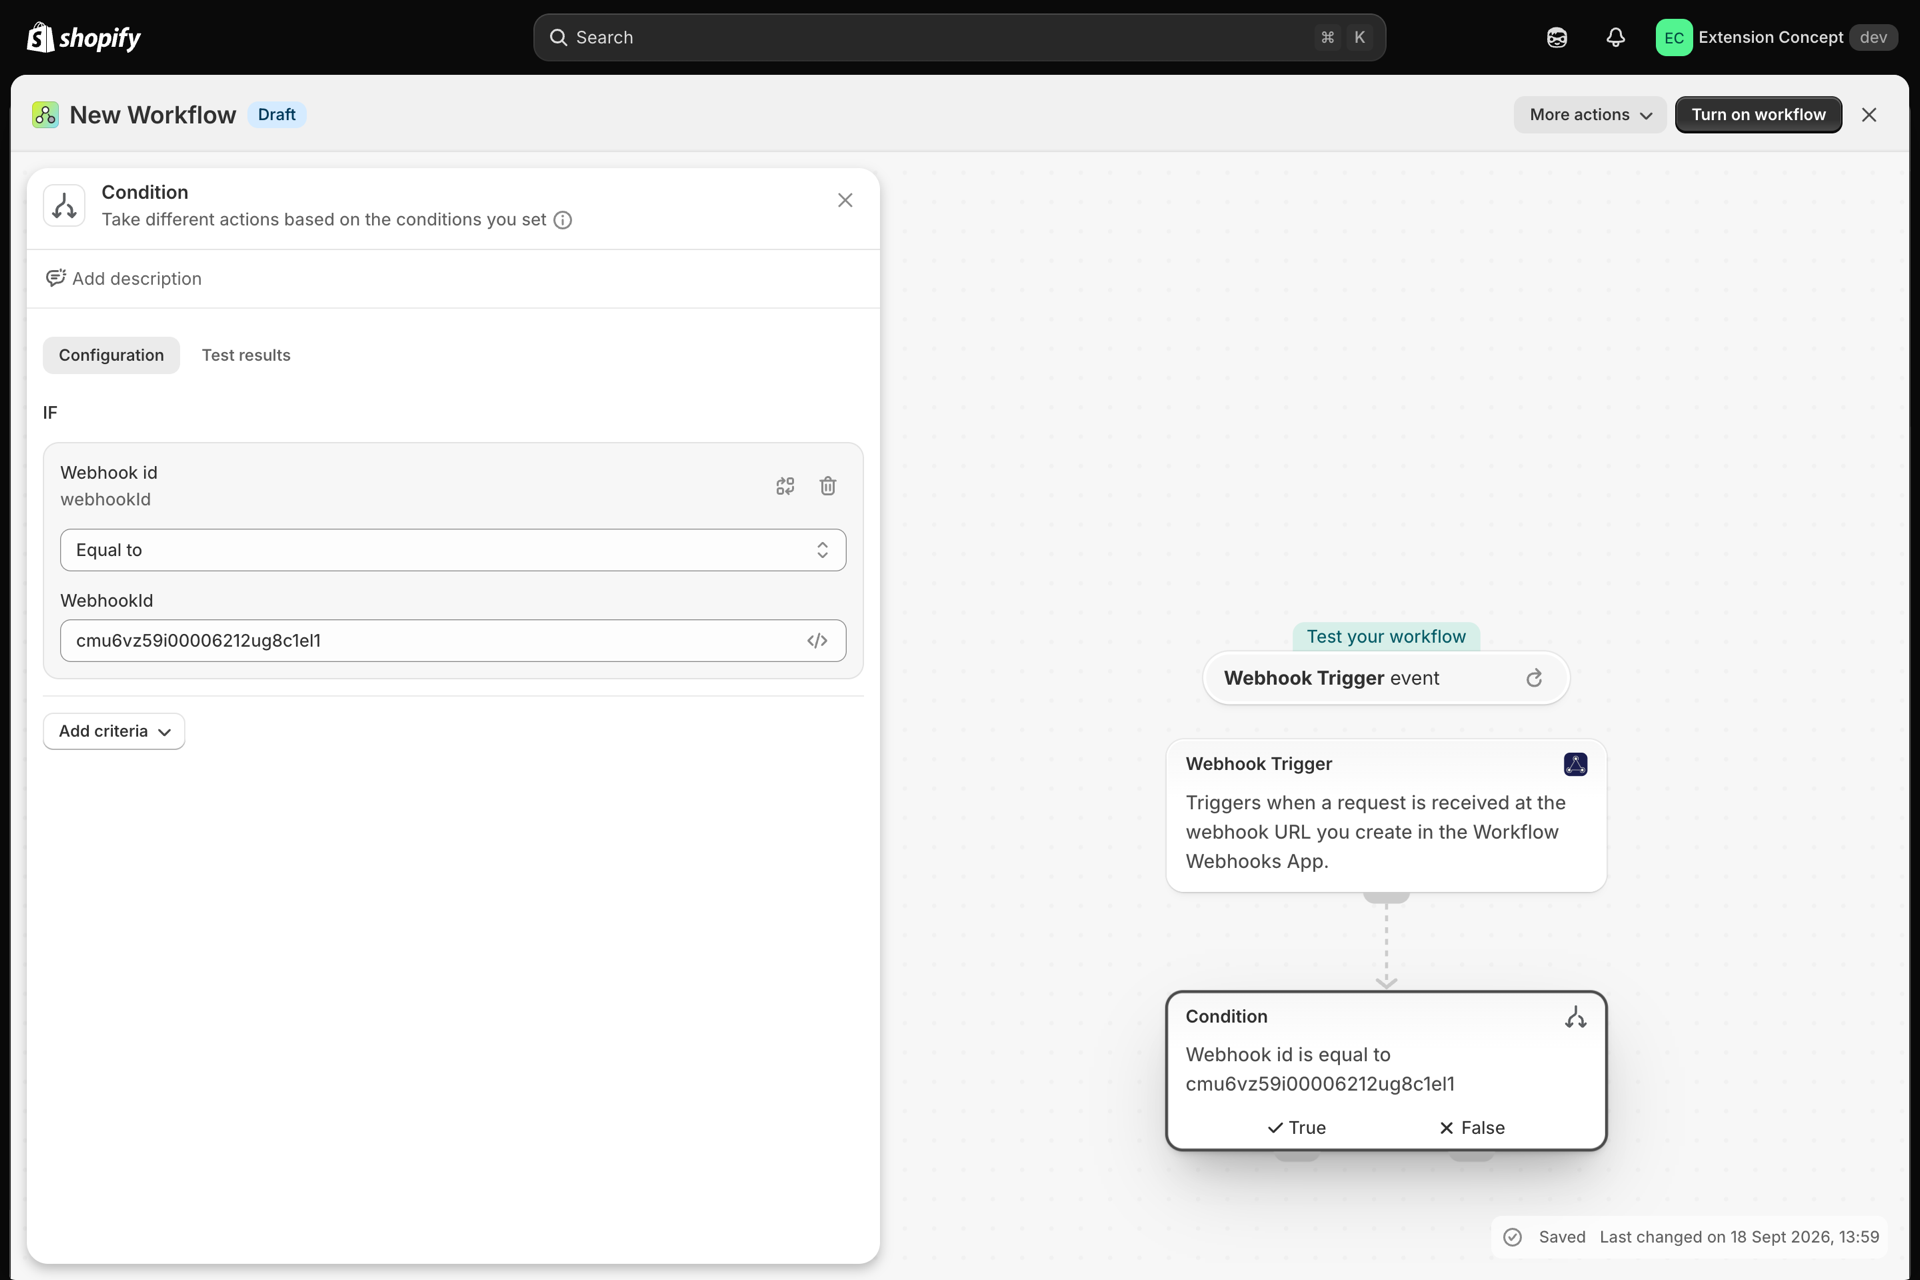
- Jeder Webhook, den Sie besitzen, löst denselben Shopify Flow-Trigger aus. Fügen Sie daher eine erste Bedingung für die Webhook-ID hinzu, um diesen Workflow ausschließlich auf GitHub zu beschränken. Die ID wird auf der Webhook-Seite angezeigt.
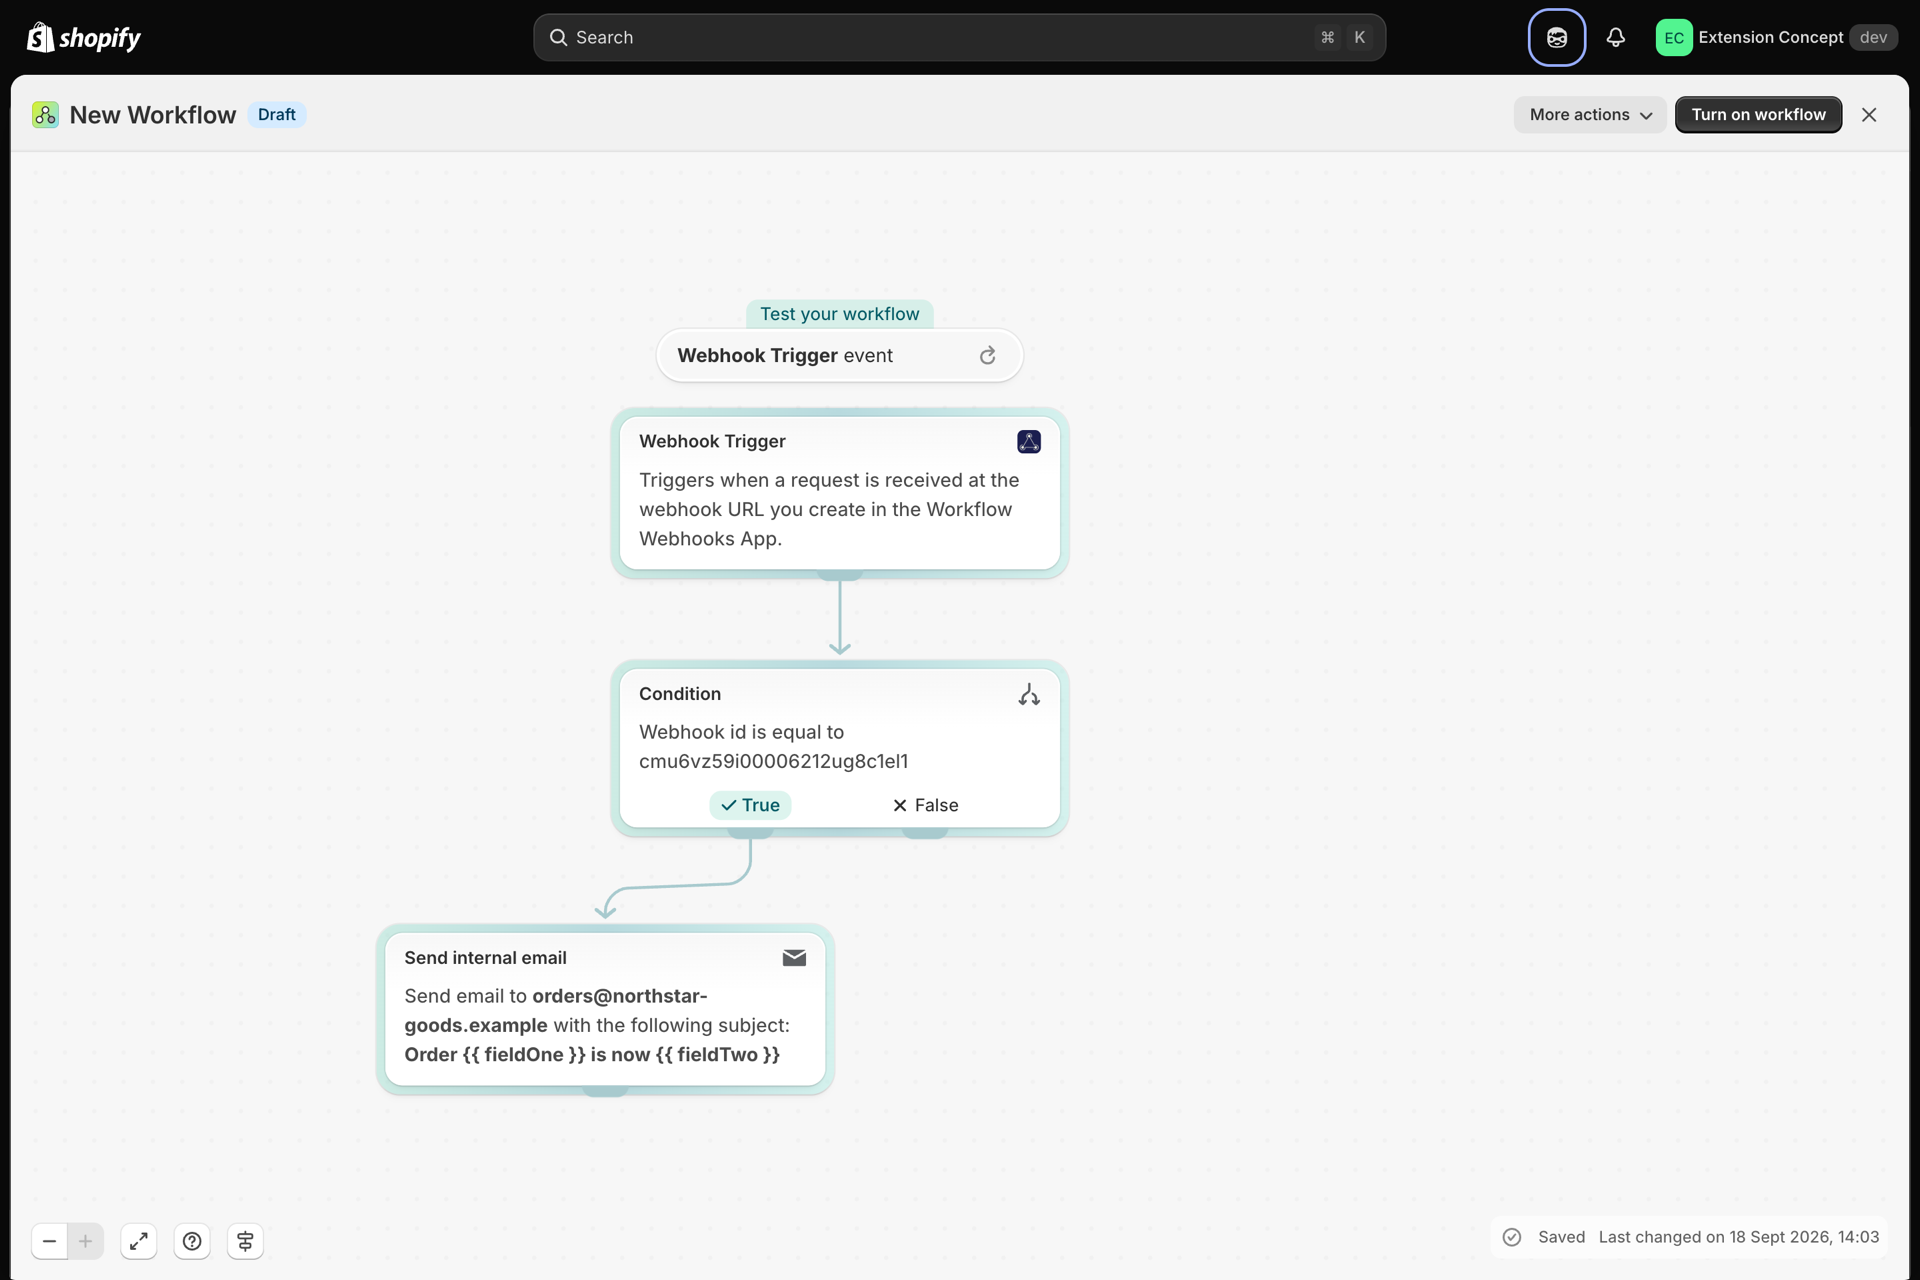
- Fügen Sie Ihre Aktionen hinzu - taggen Sie einen Kunden, fügen Sie eine Notiz hinzu, versenden Sie eine interne E-Mail, aktualisieren Sie ein Metafeld.
Schritt 4 - Testen Sie das System von Anfang bis Ende
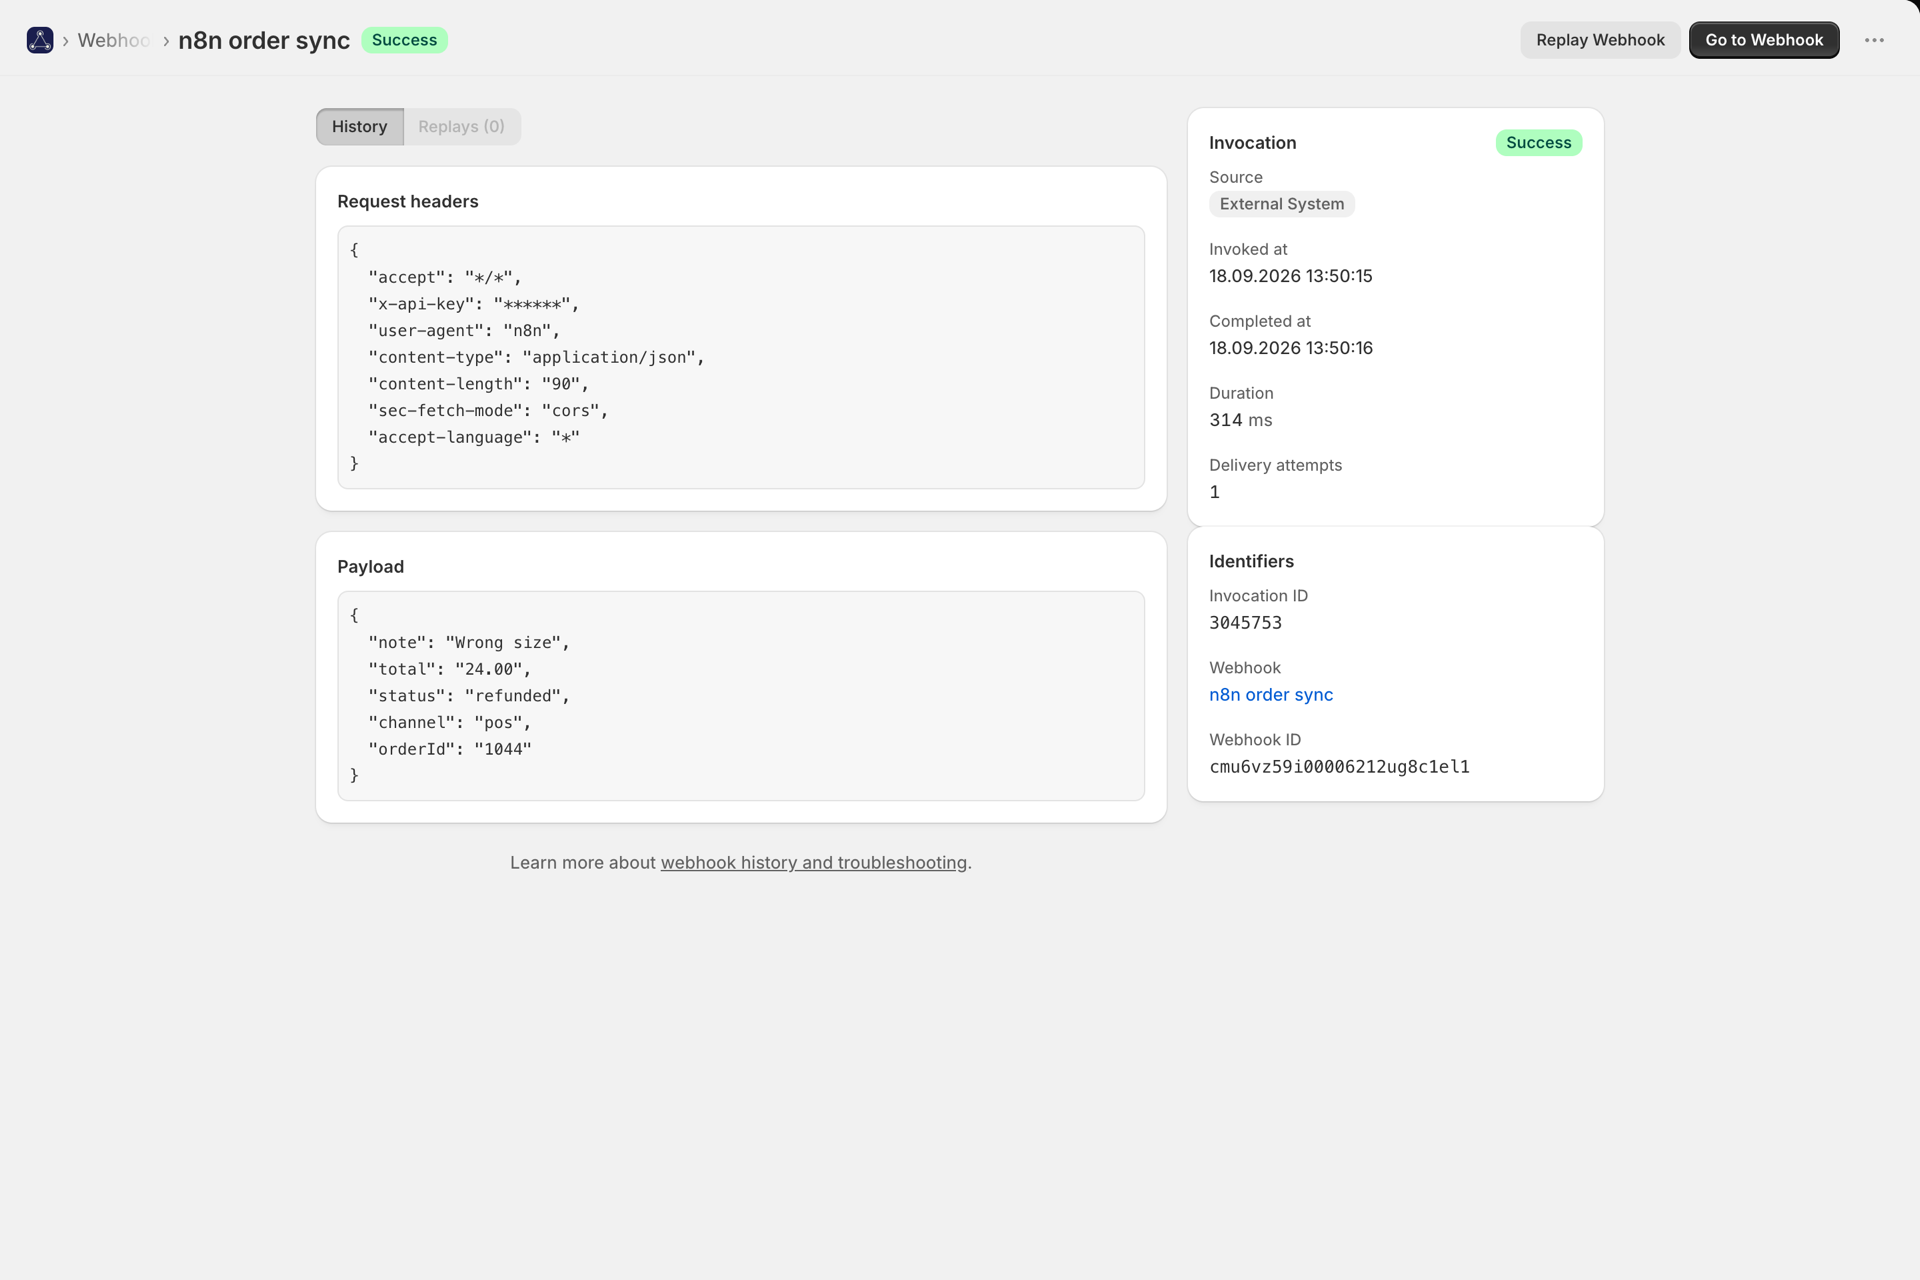
Lösen Sie ein echtes Ereignis in GitHub aus. Unter „Workflow Webhooks“** -> „History“** sollten Sie den Aufruf mit dem Status „Success“ sehen. Sollte die Signatur fehlerhaft sein, erhalten Sie stattdessen einen fehlgeschlagenen Eintrag mit der entsprechenden Begründung. Unter Überprüfung signierter Webhooks finden Sie Erläuterungen zum Signatur-Tester, der Ihnen genau anzeigt, welcher Schritt fehlgeschlagen ist.
Die Signatur stimmt nicht überein▾
In dieser Bestellung: das Geheimnis (die häufigste Ursache - ein zusätzliches Leerzeichen oder ein Schlüssel aus der falschen Umgebung), ob der Absender das Geheimnis eines anderen Endpunkts verwendet und ob zwischen GitHub und der App etwas den Hauptteil umschreibt. Signaturen beziehen sich auf die rohen Bytes, sodass ein Proxy, der JSON neu formatiert, diese ungültig macht. Der Signatur-Tester auf der Webhook-Seite zeigt den genauen Text an, der signiert wurde.
Bei jeder Anfrage erhalte ich den Fehlercode 401▾
Bitte überprüfen Sie, ob die Authentifizierung des Webhooks auf „HMAC“ eingestellt ist und der GitHub-Anbieter ausgewählt ist, ob das Geheimnis eingegeben wurde und ob GitHub die Daten genau an die URL sendet, wie sie in der App angezeigt wird - einschließlich des Codes am Ende.
Im Verlauf wird nichts angezeigt▾
Die Anfrage ist nie angekommen. Überprüfen Sie die URL in GitHub noch einmal und sehen Sie sich das GitHub-eigene Übermittlungsprotokoll an, um zu erfahren, welche Antwort eingegangen ist. Ein 404 bedeutet, dass der Webhook falsch ist oder gelöscht wurde; ein 429 bedeutet, dass Sie das Aufruflimit Ihres Tarifs überschritten haben - siehe Pläne und Nutzung.
Der Workflow wird bei den falschen Ereignissen ausgeführt▾
Jeder Webhook in Ihrem Shop löst denselben Shopify Flow-Trigger aus. Fügen Sie als ersten Schritt des Workflows eine Bedingung für die Webhook-ID hinzu oder schränken Sie die Ereignisse ein, die Sie von GitHub senden.
Verwandte Themen
- Überprüfung signierter Webhooks - jeden Anbieter, den wir überprüfen, und wie wir einen Anbieter beschreiben, den wir nicht überprüfen.
- Zuordnung der Payload-Daten und Flow-Variablen - die richtigen Felder aus der Payload zu extrahieren und in Shopify Flow zu übertragen.
- Schutz vor doppelten Lieferungen - Was geschieht, wenn GitHub einen Übermittlungsversuch wiederholt?
- Hintergrund und Fehlerbehebung - das Protokoll jeder Anfrage, einschließlich der Wiedergabe.