

如何將 GitHub 連接到 Shopify Flow
每當儲存庫或組織中發生任何事件(例如推送、發佈、問題、拉取請求或工作流程執行)時,GitHub 都會發送一個 Webhook。Workflow Webhooks 會將此呼叫轉換為 Shopify Flow 觸發器,讓您的商店能夠據此做出反應:為客戶加上標籤、新增訂單備註、發送內部電子郵件、更新元資料欄位 - - 任何 Shopify Flow 能做到的操作皆可實現。
本指南闡述了整個流程 - - GitHub 發送請求、Workflow Webhooks 接收並驗證,Shopify Flow 執行操作 - - 且每項請求都會驗證 GitHub 的 HMAC 簽名,因此唯有 GitHub 才能啟動您的工作流程。
您可以打造什麼
- 當有會變更產品資料的新版本發佈時,請透過電子郵件通知您的商品管理團隊。
- 每次發布時,請將當前的建置或主題版本寫入商店的元資料欄位中。
- 當排程的工作流程執行失敗時,請透過您已用於處理其他事件的同一組「Shopify Flow」,向工作人員發出警示。
常見的事件類型包括:push、release(已發布)、issues(已開啟、已關閉)、workflow_run(已完成)。
開始之前
- Workflow Webhooks 已安裝在您的 Shopify 商店中。
- Shopify Flow 已安裝,此應用程式可從 Shopify App Store 免費下載。
- 一個具有建立 webhook 權限的 GitHub 帳戶。
步驟 1 - 在 Workflow Webhooks 建立 Webhook
- 開啟 Workflow Webhooks → Webhooks → 建立 Webhook,並為其取一個您在 Shopify Flow 中能認出的名稱,例如
GitHub events。 - 在「驗證」下,選擇 HMAC。
- 在「**簽名提供者」**下,選擇 GitHub。應用程式會自動為您填入標頭、演算法、已簽署的有效載荷及重播視窗 - - 無需進行其他設定。
- 目前請將「祕密」欄位留空,然後按下「儲存」。複製頁面上顯示的 webhook URL。
有關其他驗證模式,請參閱 驗證;關於如何選擇哪些欄位會傳送至 Shopify Flow,請參閱 有效載荷映射與 Shopify Flow 變數。
步驟 2 - 在 GitHub 中新增端點
在儲存庫(或組織)中,開啟**「設定」→「Webhook」→「新增 Webhook」,將該網址貼上作為「有效載荷網址」,將內容類型設定為「application/json」,並填入「密鑰**」。
如何找出您的 GitHub 簽名密鑰
您在 GitHub Webhook 中設定的密鑰(設定 → Webhook → 密鑰)。
GitHub 關於 webhook 簽名的官方文件 中,有您帳戶的具體說明文字與螢幕截圖。
將該密鑰貼入 Workflow Webhooks 中的 webhook**「Secret」**欄位,並儲存。從此之後,每項 GitHub 交付在送達 Shopify Flow 之前都會經過驗證。
此處檢查的內容
| 什麼 | 價值 |
|---|---|
| 簽名標題 | X-Hub-Signature-256 |
| 簽名的位置 | 前綴 sha256= 之後的標頭值 |
| 簽署的內容為何 | {body} |
| 簽名 | HMAC-SHA256,十六進位編碼 |
| 時間戳記 | 此寄件者未使用此功能 |
| 重播保護 | 無 - 此寄件者未對時間戳記進行簽名,因此每個有效的簽名均維持有效 |
| 這個秘密 | 作為純文字使用。請完全按照發件人顯示的內容貼上 |
在已簽署的有效載荷中,{body} 即是原始請求正文,逐位元組完全一致。
若請求未能通過上述任一項檢查,系統將以「401」為由拒絕該請求,並將其記錄於 歷史與故障排除,且該請求絕不會啟動工作流程。
步驟 3 - 建立「Shopify Flow」工作流程
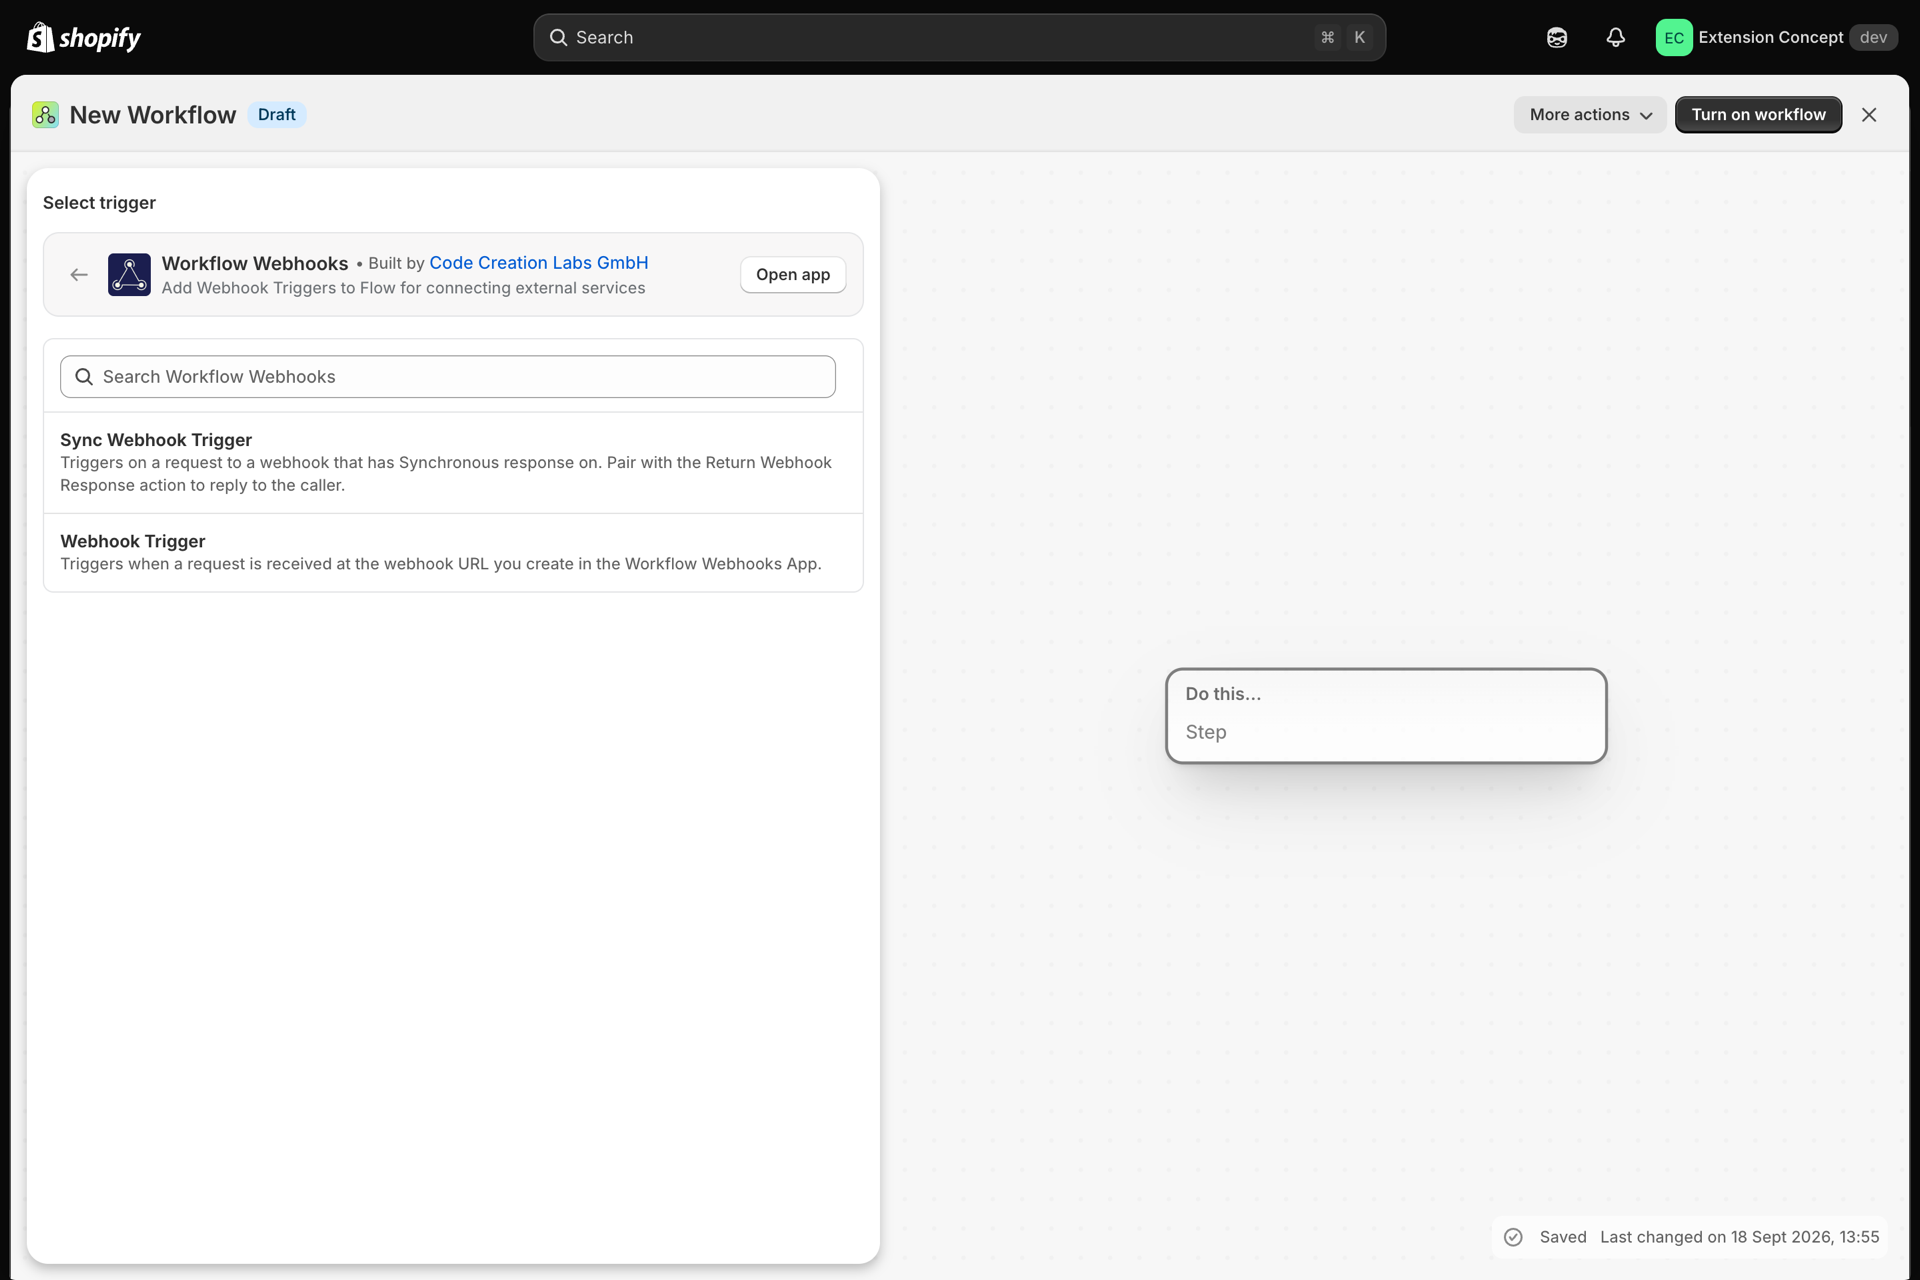
- 在 Shopify Flow 中,建立一個工作流程,並選擇「Workflow Webhooks」觸發器。
- 按下「記錄事件」,然後從 GitHub 發送一個測試事件(或使用 Workflow Webhooks 中的**「發送測試**」功能),讓 Shopify Flow 學習您的資料結構。
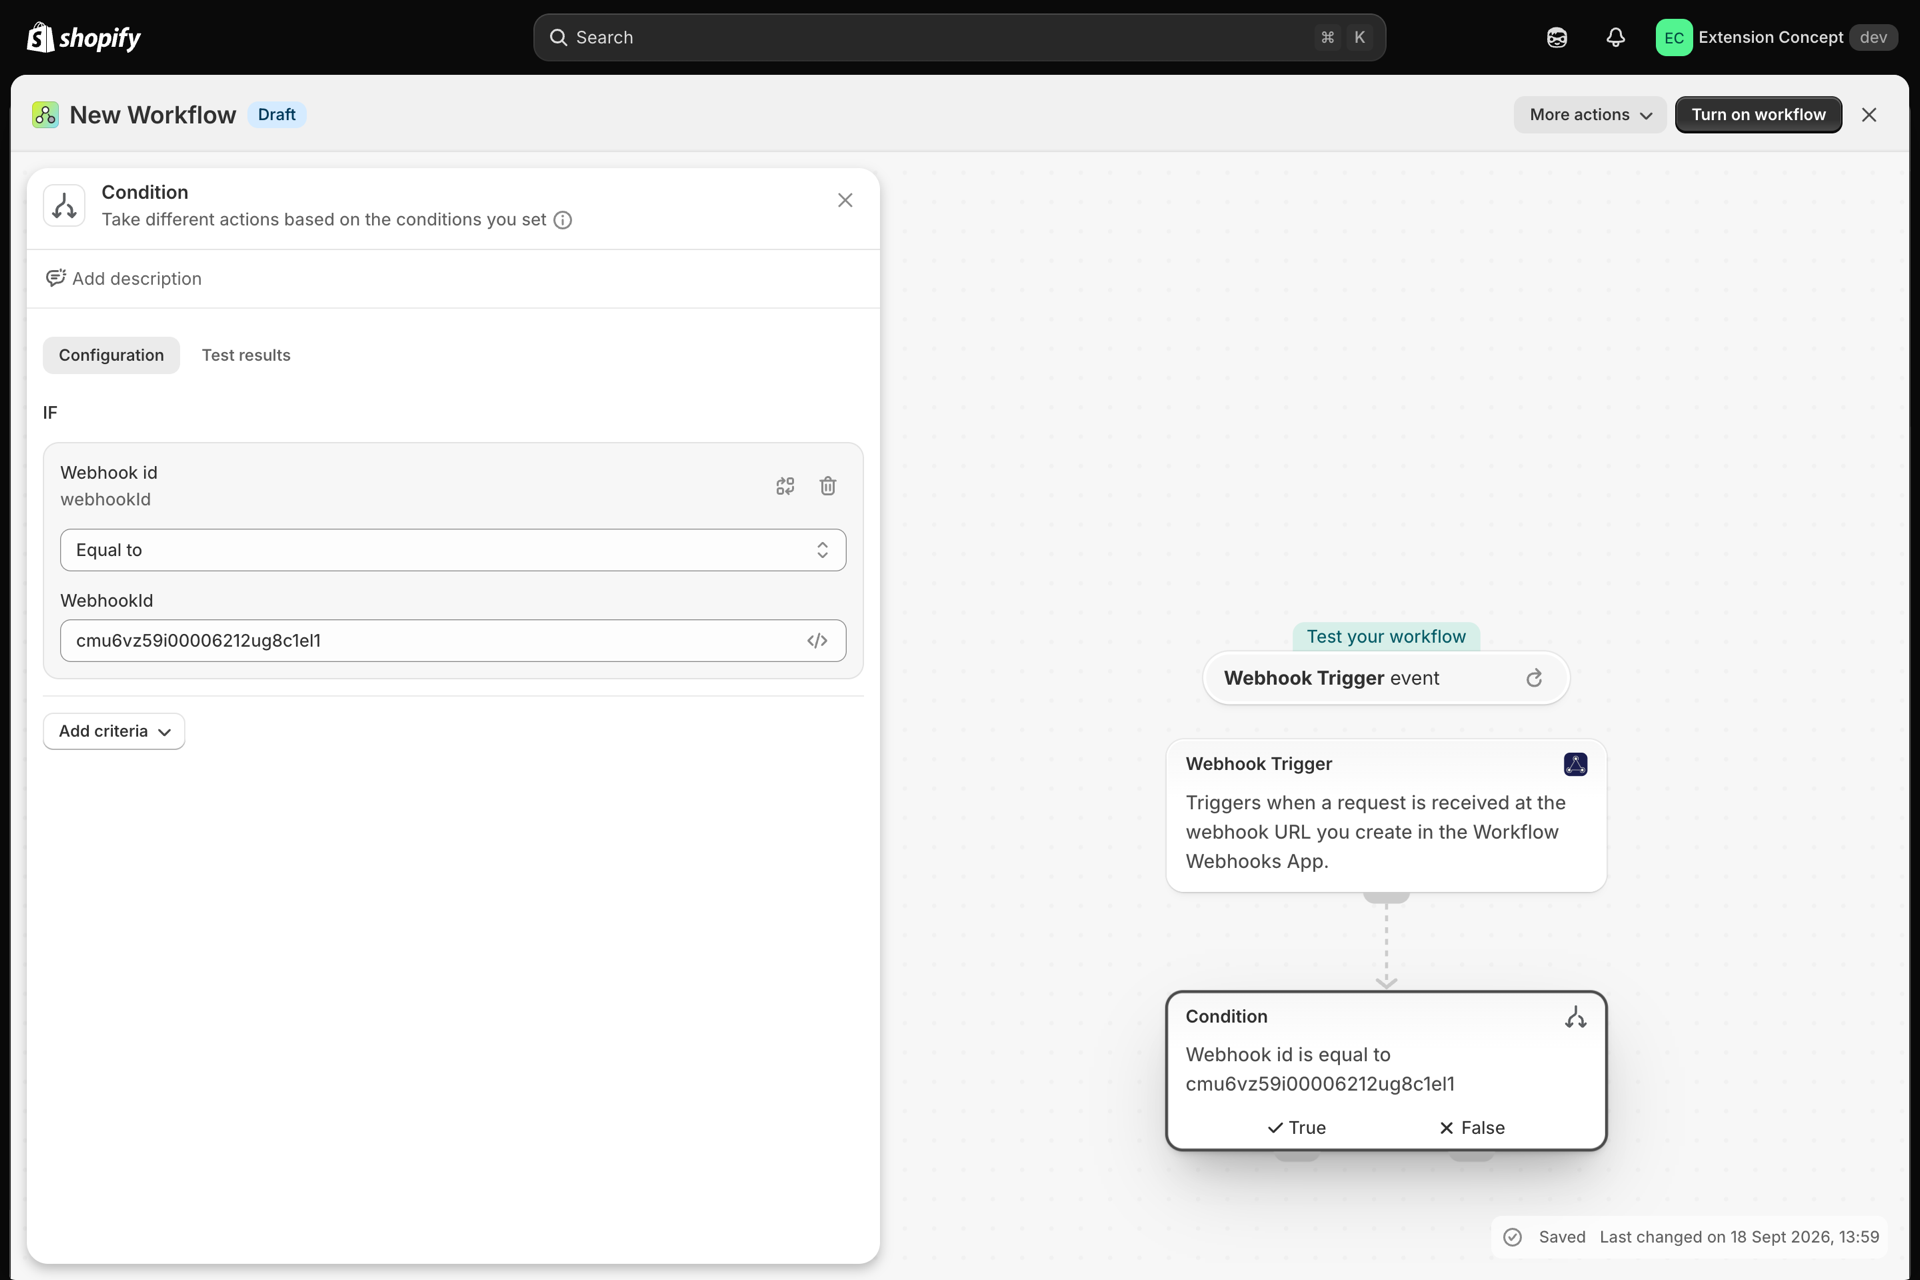
- 您擁有的每個 Webhook 都會觸發相同的 Shopify Flow 觸發器,因此請針對 Webhook ID 新增第一個條件,以確保此工作流程僅限於 GitHub。該 ID 會顯示在 Webhook 頁面中。
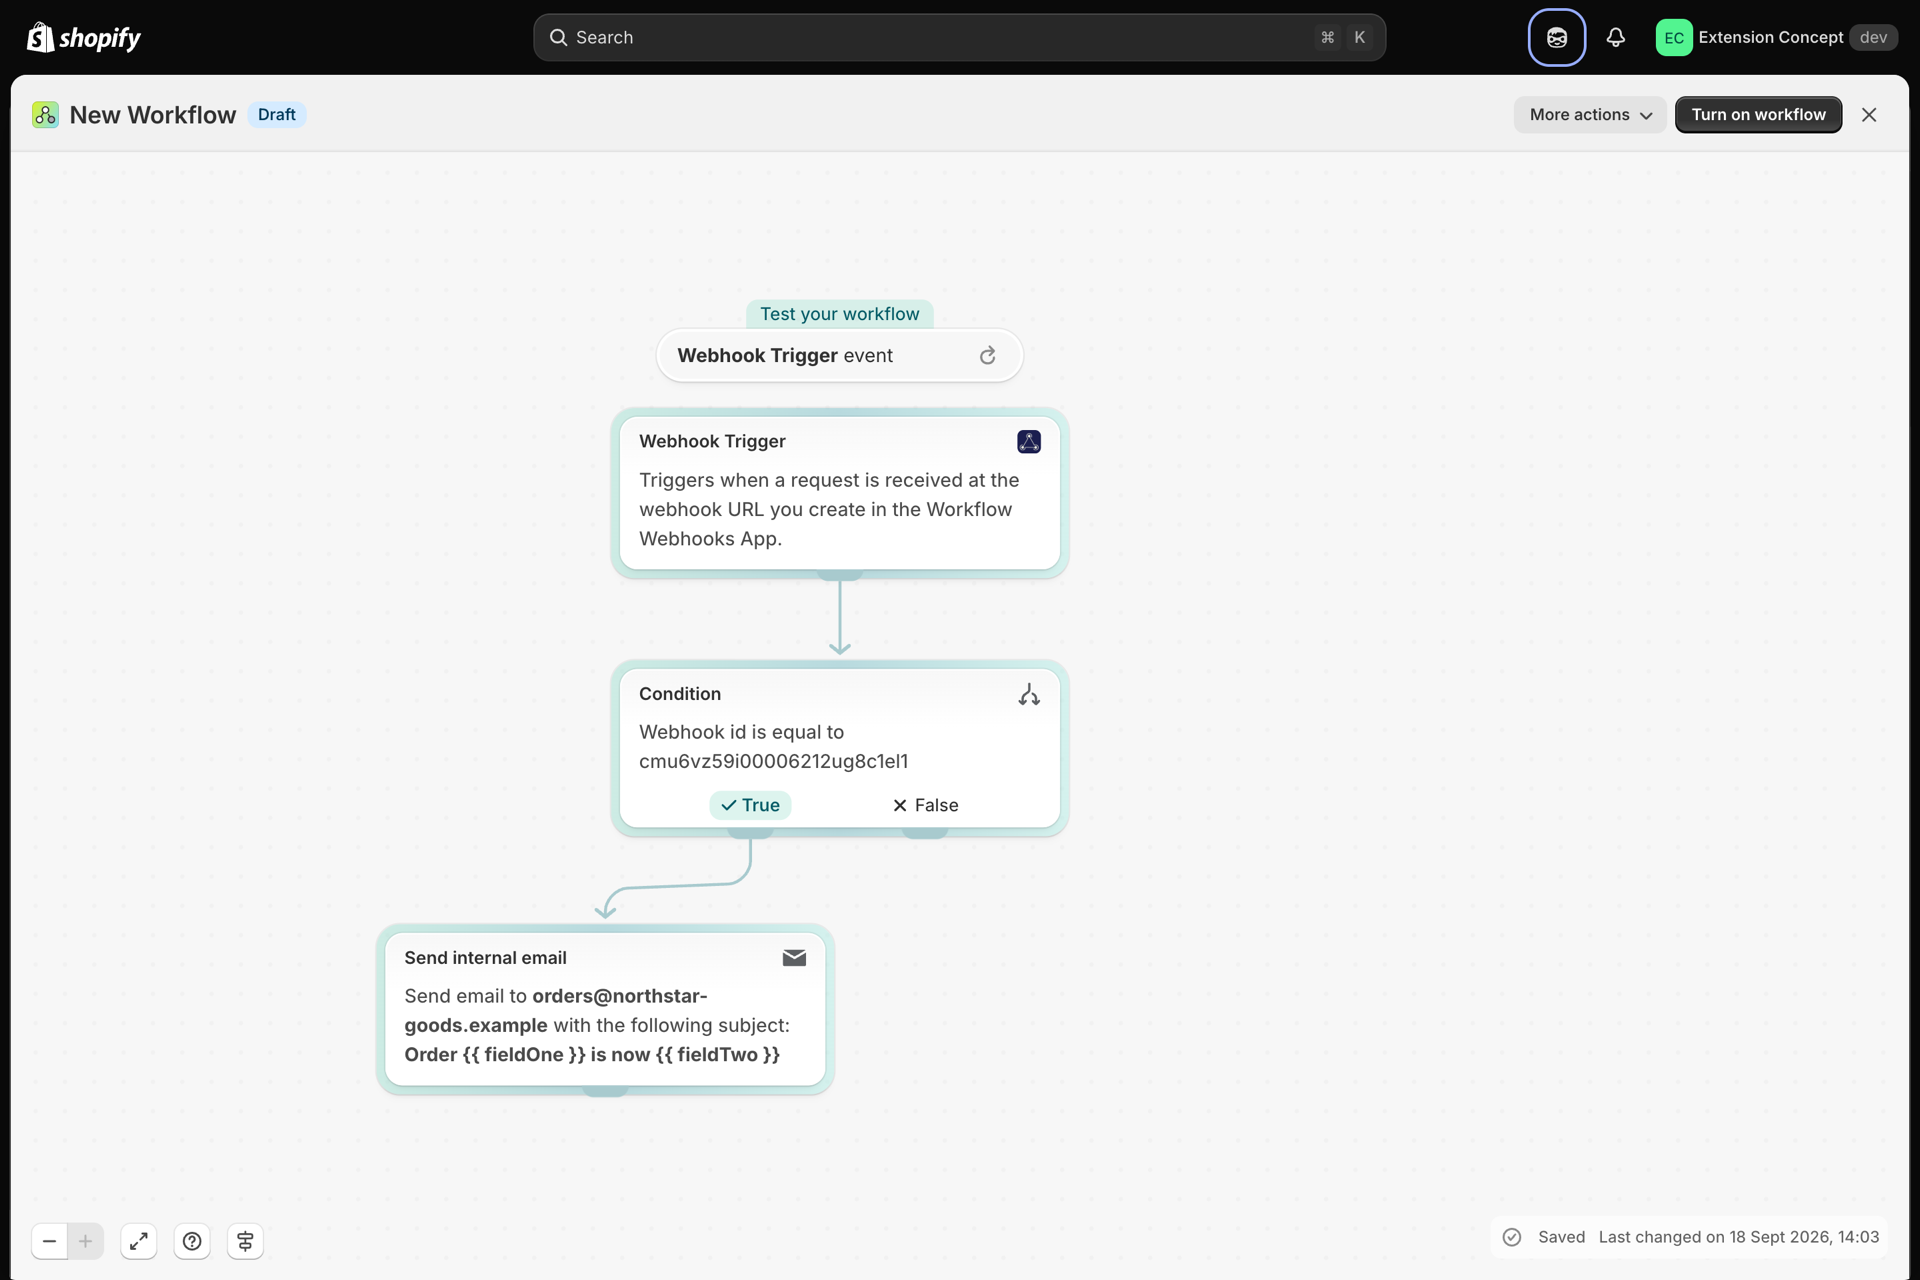
- 新增您的操作 - - 標記客戶、新增備註、發送內部電子郵件、更新元資料欄位。
步驟 4 - 進行端到端測試
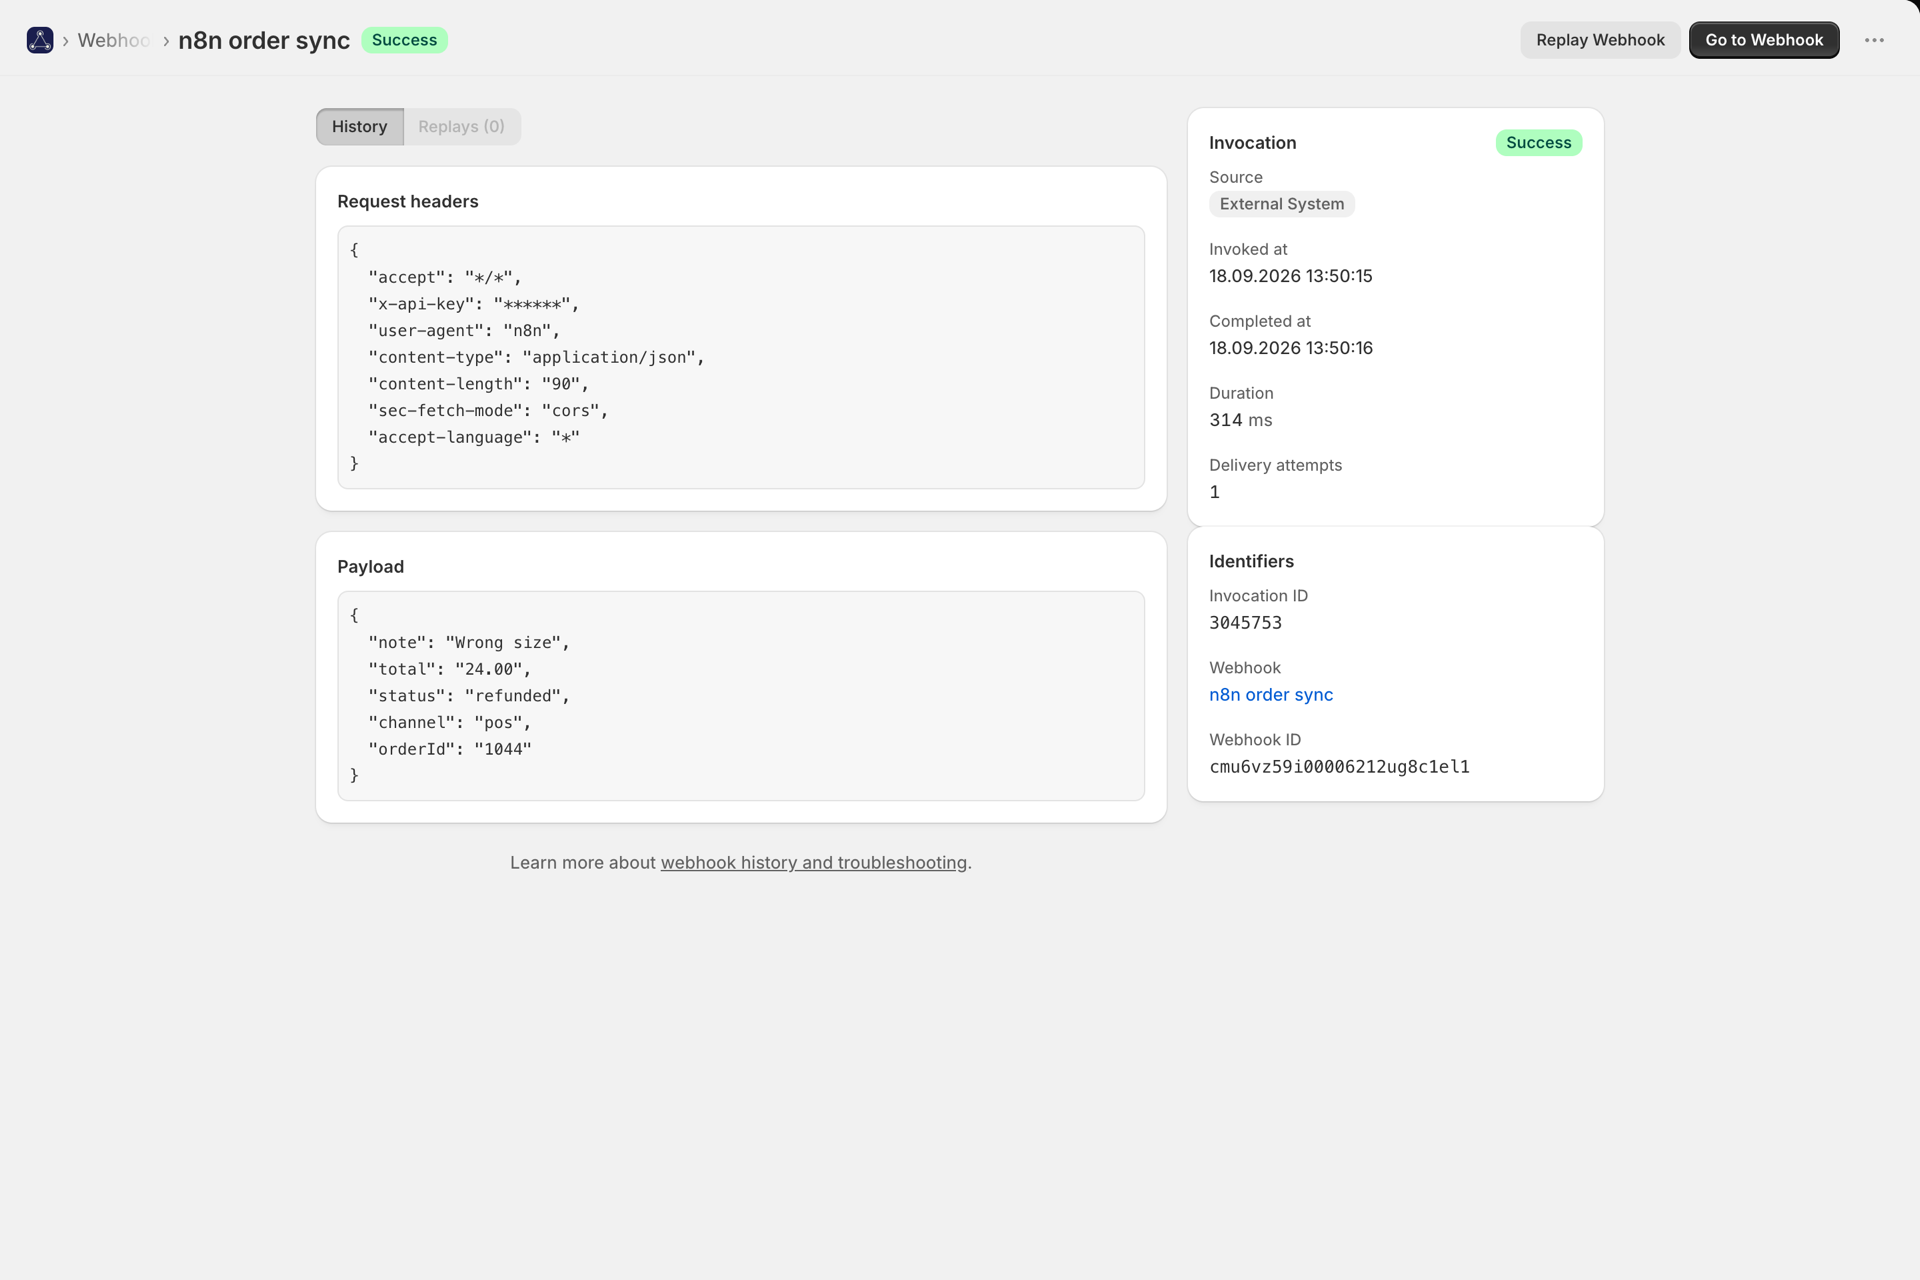
在 GitHub 中觸發一個真實事件。在 Workflow Webhooks -> 歷史紀錄 中,您應能看到狀態為**「成功」**的呼叫記錄。若簽名有誤,則會顯示一個失敗的記錄並附上原因;此外,驗證已簽名的 Webhook 說明了簽名測試工具,該工具會精確指出哪個步驟失敗。
簽名不符▾
依此順序:密鑰(最常見的原因 - - 多餘的空格,或來自錯誤環境的密鑰)、發送者是否使用了不同端點的密鑰,以及 GitHub 與應用程式之間是否有人為因素重寫了請求內容。簽名涵蓋原始位元組,因此若代理伺服器重新格式化 JSON,將會破壞簽名。 webhook 頁面上的簽名測試工具會顯示實際經過簽名的精確文字內容。
每次發送請求時都會收到 401 錯誤▾
請確認 webhook 的驗證方式已設定為 HMAC 且已選取 GitHub 提供者,密鑰欄位已填寫,並且 GitHub 傳送至該 URL 的內容完全與應用程式顯示的一致,包括末尾的代碼。
「歷史」中沒有任何記錄▾
該請求從未送達。請在 GitHub 中重新檢查 URL,並查看 GitHub 自身的傳送日誌,確認其收到的回應。若出現 404,表示 webhook 設定錯誤或已被刪除;若出現 429,則表示您已超過方案的呼叫次數限制 - - 詳見 方案與使用方式。
工作流程針對錯誤的事件執行▾
您商店中的每個 Webhook 都會觸發相同的「Shopify Flow」觸發器。請在工作流程的第一步中,針對 Webhook ID 新增一個條件,或者縮小您從 GitHub 傳送的事件範圍。
相關
- 驗證已簽名的 Webhook - 我們所核實的每家服務供應商,以及如何描述未經核實的服務供應商。
- 有效載荷映射與 Shopify Flow 變數 - 從載荷中擷取正確的欄位,並將其存入
Shopify Flow中。 - 重複送達防護 - 當 GitHub 重新嘗試傳送時,會發生什麼情況。
- 歷史與故障排除 - 每個請求的日誌,並附有重播功能。